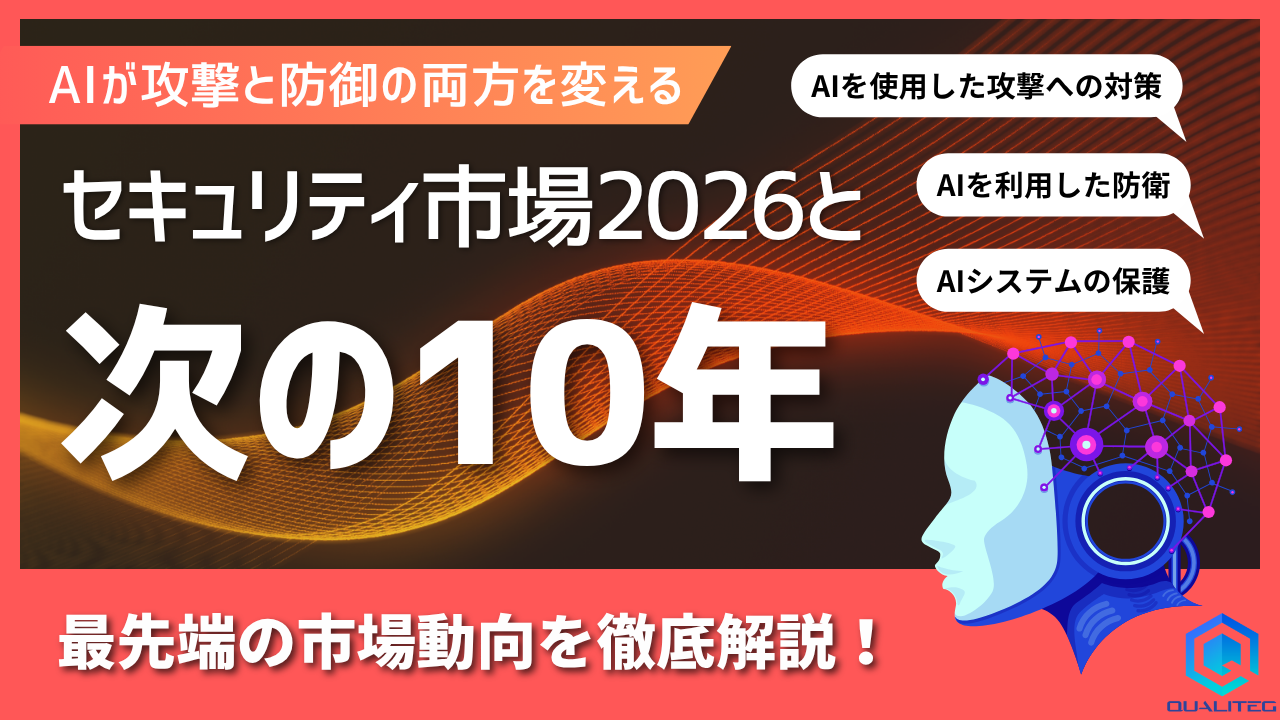
AIが攻撃と防御の両方を変える――セキュリティ市場2026と次の10年
ここ数年で、サイバーセキュリティをめぐる議論の前提は大きく変わりました。かつての中心は「いかに侵入を防ぐか」でしたが、いまは攻撃側も防御側も、ともにAIを使い始めています。攻撃が機械の速度で自動化・大規模化する一方、防御も人手だけでは追いつかない領域に入りつつあります。本記事では、公開されている市場データをもとに、AI時代のセキュリティ市場を「どこが伸び、どこが重なり、どこに注意すべきか」という観点から整理します。
「AIとセキュリティ」には三つの市場がある
最初に、用語を整理しておきます。「AIセキュリティ」とひとくくりにすると分かりにくいのですが、実際には少なくとも三つの異なるテーマが同時に進んでいます。
この三つの違いは、「誰がAIを使うのか」と「何を守るのか」で考えると分かりやすくなります。
第一は、防御側がAIを使う「AIで守る」領域です。
攻撃者がAIを使っているかどうかにかかわらず、企業やセキュリティ事業者がAIを利用して、サイバー攻撃やインシデントを検知・分析・阻止します。大量のログやアラートの分析、脅威の優先順位付け、異常の検知、初動対応の支援などは、すでに実運用に入り始めています。
第二は、攻撃側がAIを使う「AIを使った攻撃から守る」領域です。
ここで問題になるのは、AIシステムそのものへの攻撃ではなく、攻撃者がAIを道具として利用し、従来のサイバー攻撃を高速化・低コスト化・大規模化することです。フィッシング文面や偽音声の大量生成、脆弱性探索や偵察の高速化、マルウェア作成の補助、流出データの自動分析などが該当します。
第三は、AIそのものを攻撃から守る「AIシステムを守る」領域です。
この領域では、AIは防御の道具でも攻撃の道具でもなく、守るべき対象そのものになります。学習データの汚染、モデルの窃取や改ざん、プロンプトインジェクション、RAGの参照データの汚染、AIエージェントの権限悪用など、AIを業務システムに組み込むことで生まれる新しい攻撃面への対策が中心です。
つまり、第一は防御者がAIを使う話、第二は攻撃者がAIを使う話、第三はAI自体が攻撃される話です。
私たちは、このうち第三の領域を早い時期から追ってきました。たとえば「LLM-Audit:LLM攻防の最前線」では、LLMそのものを狙う攻撃と、それをどう防ぐかという構図を整理しています。当時から繰り返し論じてきたテーマが、いまや独立した市場として明確に立ち上がりつつある、というのが、本記事の出発点です。
NISTも、サイバーセキュリティとAIの関係を「AIシステムのセキュリティ」「AIを利用した攻撃」「AIを利用した防御」というおおむね三つの領域に分けて整理しています[7]。これらは互いに重なり合っていますが、対象となる製品も、予算も、リスクの性質も同一ではありません。市場規模を見るときも、何を「AIセキュリティ」に含めているのかを確認する必要があります。
数字で見る「現在地」
世界のサイバーセキュリティ市場については、調査会社によって算定範囲に大きな差があります。
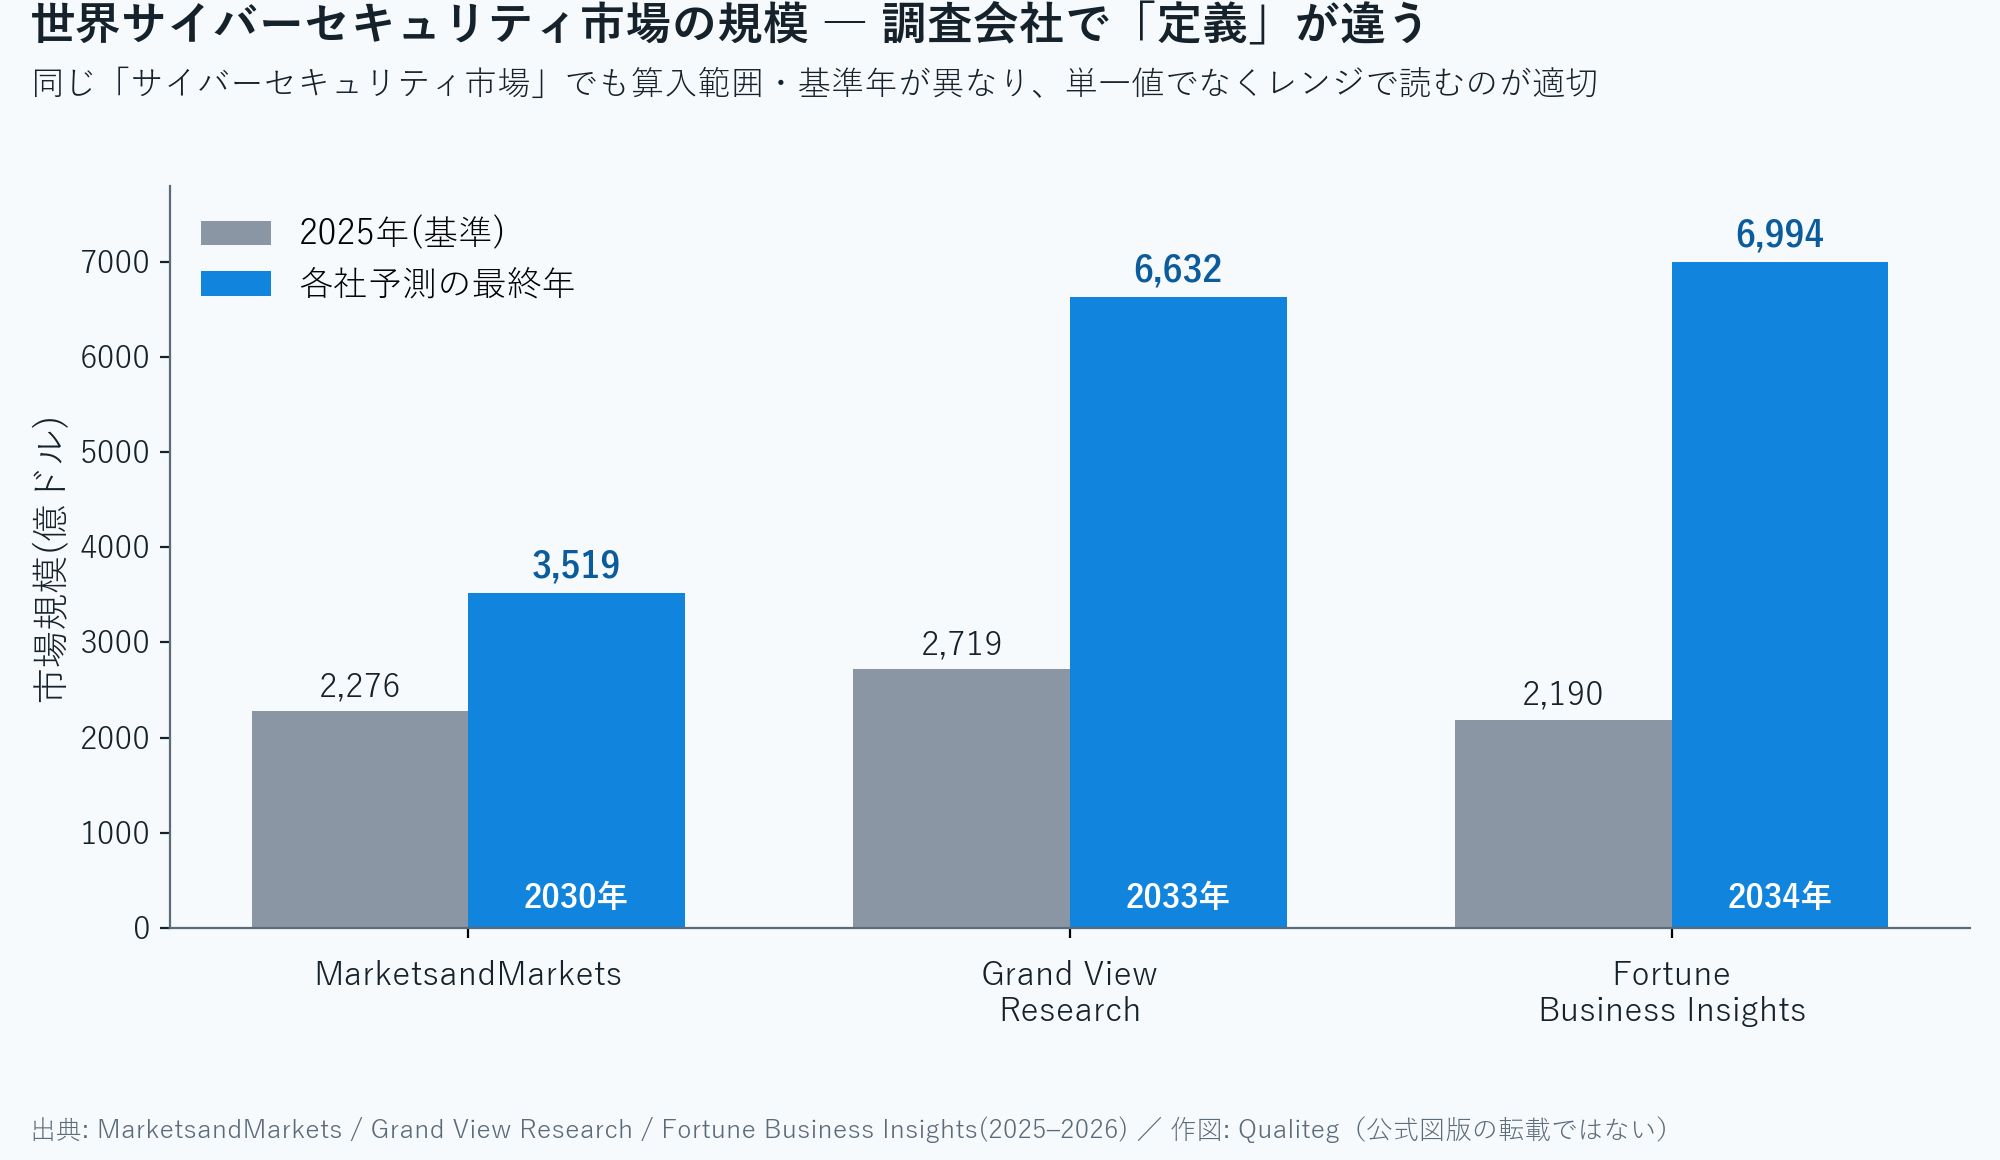
MarketsandMarketsは2025年を約2,276億ドル、2030年を約3,519億ドルと予測する一方[1]、Grand View Researchは2025年を約2,719億ドル、2033年を約6,632億ドルと推計しています[2]。
Fortune Business Insightsはさらに、2025年を約2,190億ドル、2034年には約6,994億ドルへ達するとしています[3]。
おおまかにまとめれば、世界のサイバーセキュリティ市場は2025年時点で約2,200億〜2,700億ドル規模にあり、2030年には3,500億ドルを超えると予測されています。
さらに調査会社によっては、2033〜2034年に6,600億〜7,000億ドル規模へ達するという見通しも示されています。
各社の差は、どこかが単純に誤っているというより、ハードウェア、ソフトウェア、プロフェッショナルサービス、マネージドサービスなどをどこまで市場に含めるかが違うために生じています。市場規模は単一の確定値ではなく、定義に応じたレンジとして読むのが適切です。
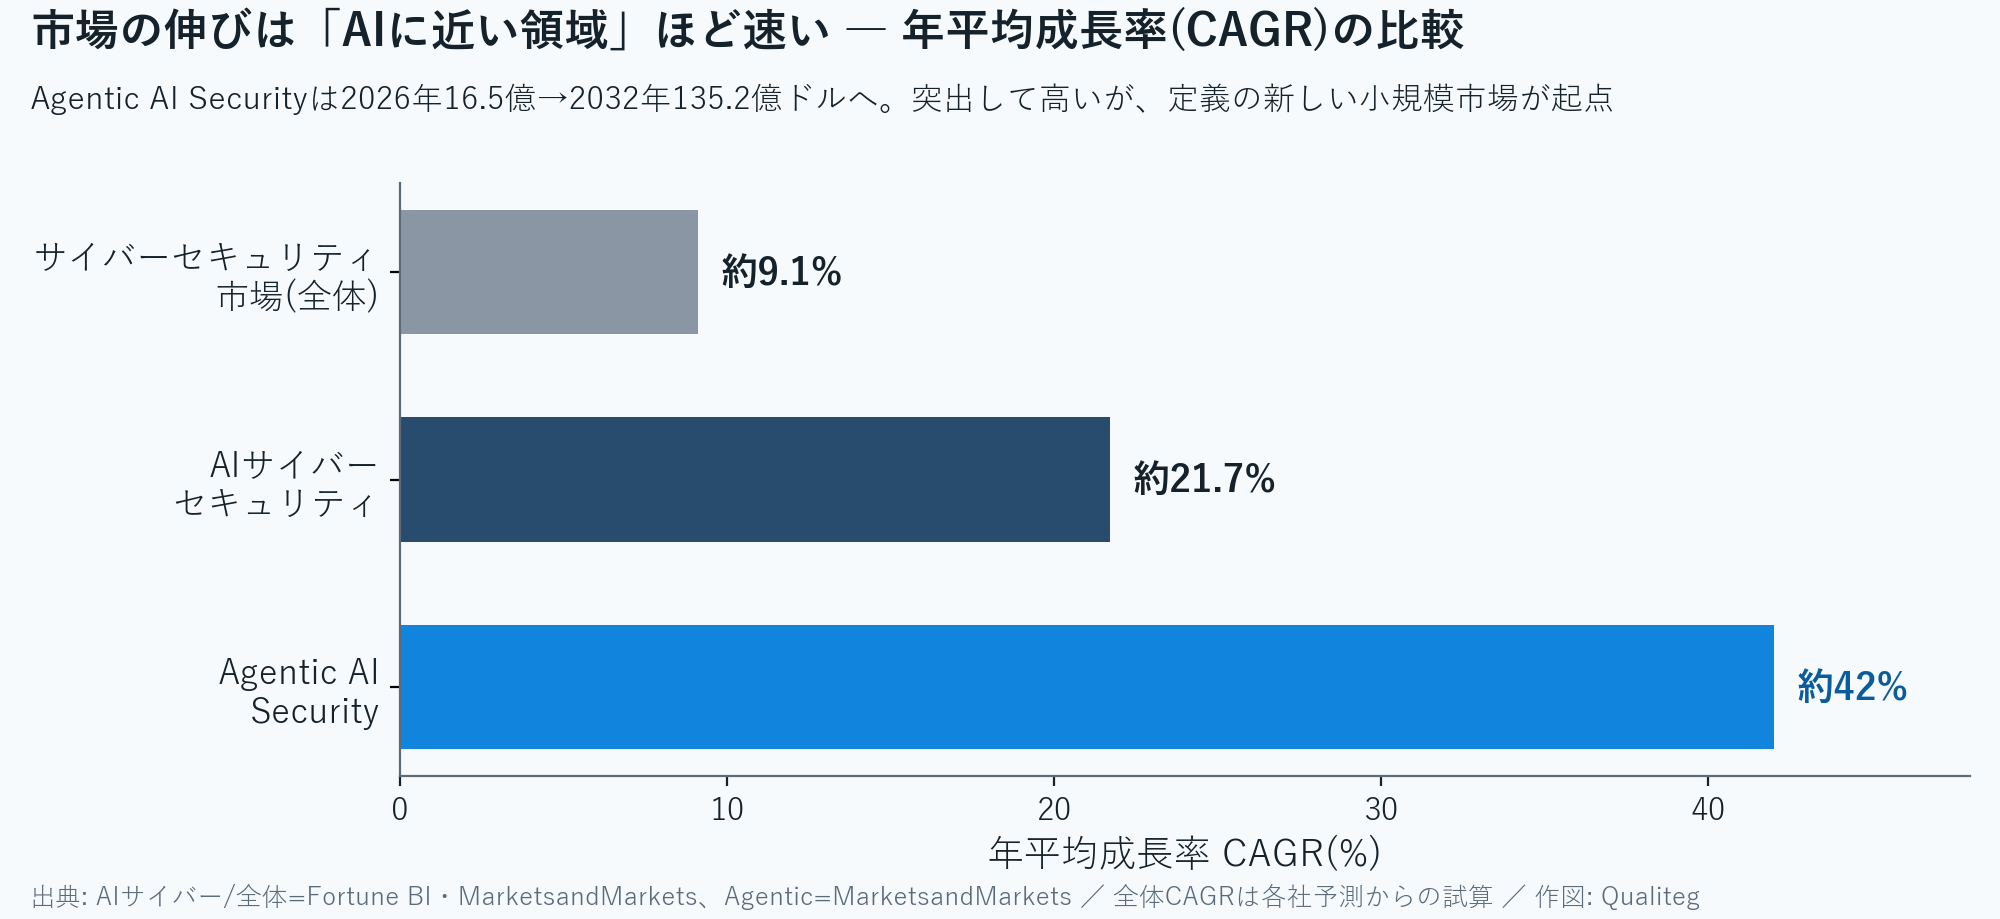
そのなかで、AIを活用したサイバーセキュリティは、全体市場より速い成長が見込まれています。
Fortune Business Insightsは、2025年の市場規模を約341億ドル、2026年から2034年までの年平均成長率を約21.7%と推計しています[4]。セキュリティ投資のなかでAIが占める比率は、今後さらに高まっていくと考えられます。
さらに新しい領域として立ち上がりつつあるのが、AIエージェントの行動、権限、通信、利用ツールを保護・監視する「Agentic AI Security」です。
MarketsandMarketsは、この市場が2026年の約16.5億ドルから2032年には約135.2億ドルへ、年平均約42%で成長すると予測しています[5]。
ここで注意したいのは、これは「自律型AIがセキュリティ業務を行う市場」だけを指すものではない、という点です。
プロンプトの保護、ガードレール、AIレッドチーミング、エージェントのID・権限管理など、AIエージェントを安全に運用するための製品やサービスが幅広く含まれます。これは、ここで参照した市場予測のなかでは突出して高い成長率です。
ただし、新しく定義されたばかりの小規模市場を起点とする予測であり、絶対額や市場の境界そのものには大きな不確実性があります。それでも、エージェントの権限・行動・通信を管理する領域に投資が集まり始めていることを示すシグナルとしては、注目に値します。
なお、これらの市場は互いに重複しています。サイバーセキュリティ市場、AIセキュリティ市場、Agentic AI Security市場を単純に足し合わせると二重計上になる点には、注意が必要です。
なぜ伸びているのか――五つの要因
成長を支えている要因は、ひとつではありません。大きく分けると五つあります。
第一に、攻撃対象の拡大です。クラウド移行、IoT機器の普及、リモートワークの定着によって、守るべき「面」が一気に広がりました。境界を固めれば守れた時代は終わり、エンドポイントやクラウド環境ごとに防御が必要になっています。
第二に、攻撃側によるAI利用です。フィッシング文面や偽音声の大量生成、脆弱性探索や偵察の高速化、マルウェア作成の補助、流出データの自動分析など、AIは既存の攻撃を低コストかつ大規模に実行可能にします。
第三に、AIシステムそのものへの攻撃です。学習データの汚染(データポイズニング)、モデルの窃取・改ざん、プロンプトインジェクション、ツールや権限の悪用、RAGやエージェントメモリの汚染など、AI特有の弱点を突く手口が現実の脅威になってきました。企業がAIに意思決定を委ねるほど、そのAIを守ることが事業継続の前提条件になります。
ここで守るべき対象は、外部からの攻撃だけではありません。業務利用では、利用者がプロンプトへ個人情報や機密情報を入力してしまう、あるいはモデルの出力にそれらが含まれてしまうといった、意図しない情報流出も重要なリスクになります。とくに日本語の個人情報は、氏名、住所、組織名、文脈に依存する識別情報など、単純なパターンマッチだけでは捉えにくいものがあります。私たちはこの課題について、「LLM時代の企業情報防衛」や日本語PII検出技術の記事で継続的に取り上げてきました。
第四に、規制の強まりです。とくにEUでは、重要事業者のリスク管理とインシデント報告を求めるNIS2、金融分野のデジタル・オペレーショナル・レジリエンスを定めるDORA、デジタル製品のセキュリティ要件を課すCyber Resilience Act、そしてAIのリスク管理・透明性・ガバナンスを求めるEU AI Actが相次いで動いています。EU AI Actは2024年8月に発効し、禁止行為とAIリテラシー義務は2025年2月、ガバナンス規則とGPAI(汎用AI)関連義務は2025年8月から適用が始まっています。多くの規定は2026年8月から適用されますが、2026年5月の政治合意では、Annex IIIに該当する一定の高リスク用途に関する規則は2027年12月、規制対象製品に組み込まれるAIシステムについては2028年8月から適用する日程が示されました[8]。「やった方がよい」から「やらなければならない」へと、企業の動機が変わってきました。
第五に、人員とスキルの不足です。ISC2の2025年調査では、単純な人数不足よりも、必要なスキルの不足が重い課題として認識されるようになっています。AI関連スキルは2年連続で最も求められるスキルに挙げられ(回答者の41%)、クラウドセキュリティ(36%)がこれに続きました[6]。同調査はこの年、従来公表していた「人材不足数」の推計値の発表を取りやめ、人数よりも能力・スキルを重視する姿勢に転じています。大量のアラートやログを限られた人員で処理する必要があることが、分析・優先順位付け・初動対応の自動化を後押ししています。
AI対AIの攻防で、本当に差がつくもの
攻撃側がAIを使い、防御側もAIで対抗する構図は、今後ますます一般化していくでしょう。
ただし、勝敗を決めるのは、単にどちらのモデルが高性能か、どちらが速く学習するかではありません。重要なのは、質の高いテレメトリ(監視データ)をどれだけ集められるか、ID・端末・クラウド・ネットワークを横断して全体を捉えられるか、誤検知をどれだけ抑えられるか、異常を安全に制御された対応へ結び付けられるか、そしてその判断と行動を監査・説明できるか、という点です。
ここで注意したいのは、性質の異なる二つの「誤り」を分けて管理する必要があるということです。ひとつは、正常な事象を攻撃と判定してしまう検知モデルの誤検知。
もうひとつは、LLMが根拠のない説明や事実を生成するハルシネーションです。後者については、根拠との整合性を検証するハルシネーション検出が有効ですが(当社でもこの技術を継続的に追っています)、端末隔離や認証情報の無効化といった実アクションには、最小権限、承認フロー、ロールバック可能性といった別の制御が欠かせません。AIの出力をそのまま信じない仕組みづくりは、AI対AIの時代にこそ効いてきます。
防御の自動化そのものは進みます。MarketsandMarketsによれば、人が介在する半自律型(Human-in-the-Loop)が2026年時点で約74%を占めると予測されています[5]。同レポートでは、完全自律型のセキュリティエージェントも独立した市場区分として扱われています。
ただし「完全自律」と一括りにするのは粗すぎます。端末の隔離、認証情報の無効化、通信の遮断、パッチの適用では、誤った判断をしたときの影響範囲がまったく異なります。何を、どこまで自律的に実行させるのか――その線引きが、実務では決定的に重要になります。
人間ではないIDをどう管理するか
今後の中心テーマとして見落とせないのが、AIエージェントの「IDと権限」です。
AIエージェントがコードをデプロイし、メールを送り、データベースを操作するようになると、「そのエージェントは誰の代理なのか」「何をしてよいのか」「権限をいつ失効させるのか」が新たな問題になります。人間の従業員と同じように、エージェントにも身元確認、認証、認可、そして退場の仕組みが要る、という発想です。
私たちはこの論点を「ゼロトラスト時代のLLMセキュリティ完全ガイド」で取り上げ、「何も信頼しない」前提のもとでLLMやエージェントをどう守るか、そしてエージェントの行動を監視・制御する「ガーディアンエージェント」という考え方を論じてきました。本記事でいう「人間ではないIDの管理」は、まさにその延長線上にあるテーマです。NISTも、ソフトウェアおよびAIエージェントの識別・管理・認可を独立したテーマとして扱い始めています[9]。
これから注目すべき変化――時間軸で見る
将来テーマを同じ平面に並べると、投資の優先順位が見えにくくなります。おおまかな時間軸で整理してみます。
| 時間軸 | 主なテーマ | 代表的な打ち手・技術 |
|---|---|---|
| 現在〜3年 | すでに実装が進む領域 | AI SOC(ログ/アラート分析・トリアージ)、ディープフェイク・なりすまし対策、AIガバナンス(AI TRiSM) |
| 3〜5年 | 自律化と監視の拡張 | 限定領域での自律対応、マルチエージェント監視、AIサプライチェーン(学習データ・モデル調達)の保護 |
| 5〜10年 | セキュリティ基盤の作り替え | ポスト量子暗号(PQC)への移行、より広範な自律防御 |
2026年現在〜3年。 すでに実装が進んでいる領域です。ログやアラートの分析・トリアージを自動化するAI SOC、ディープフェイクやなりすましといった詐欺・情報操作への対策、そしてAIの利用そのものを統制するAIガバナンスが中心になります。とくにガバナンス領域は、Gartnerが「AI TRiSM(AI Trust, Risk and Security Management)」と呼ぶ独立した市場セグメントとして立ち上がりつつあります[10]。セキュリティの観点では、AI資産の検出・棚卸し、入出力やデータ流通の監視、ランタイムでのポリシー強制、モデルやエージェントの継続的評価、インシデント記録と監査証跡の確保などが具体的な論点です。AI TRiSMという市場概念のもとで、これまで個別に論じられてきたガードレール、データ保護、モデル監視、入出力制御が、ひとつの運用体系として整理され始めています。当社ブログでも、Llama Guardをはじめ、これらを構成する技術を継続的に追ってきました。
3〜5年。 限定された領域での自律対応、複数のエージェントを束ねて監視するマルチエージェント監視、そしてAIのサプライチェーン(学習データやモデルの調達経路)の保護が本格化していくと見られます。
5〜10年。 ポスト量子暗号への本格的な移行が進みます。将来の量子コンピュータは、RSAや楕円曲線暗号など、現在広く使われている公開鍵暗号を危殆化させる可能性があります(共通鍵暗号やハッシュ関数への影響は、これとは性質が異なります)。NISTは2024年8月に最初の標準群を正式化しており[11]、暗号資産の棚卸しや移行計画は、すでに「将来検討するテーマ」ではなくなりつつあります。あわせて、より広範な自律防御もこの時間軸で現実味を帯びてくるでしょう。
成長市場でも、すべてが新規予算ではない
最後に、見落とされがちな視点をひとつ。AIセキュリティの拡大は、まったく新しい製品カテゴリーが純粋に積み上がるだけではありません。既存のIAM(ID管理)、SOC、EDR、SIEM、クラウドセキュリティ、データ保護といった製品が、AI対応へと再編される側面も大きいのです。
McKinseyも、ID、検知、セキュリティ運用といった機能が消えてなくなるのではなく、AIの能力と自律システムの統制を取り込む形で作り替えられていく、と指摘しています[12]。「市場が伸びる=すべて新市場」という単純な図式ではなく、既存予算の組み替えと新規投資が混在している、と捉えるのが実態に近いはずです。
個別の防御技術から、AI運用の統制基盤へ
ここまで見てきた市場の変化を、私たちは単に「新しいセキュリティ製品が増えること」だとは捉えていません。
これまで個別に扱われてきたプロンプトのガードレール、個人情報の検出、モデル出力の監査、ゼロトラスト、エージェントのID・権限管理が、ひとつのAI運用基盤へ統合されていく変化だと考えています。
LLMが文章を生成するだけであれば、入出力を検査するガードレールが防御の中心でした。しかしAIエージェントが外部ツールを呼び出し、データを更新し、業務上のアクションまで実行するようになると、見るべき対象は文章だけでは足りません。誰の権限で、何を参照し、どの操作を行い、その結果をどのように記録したのかまで管理する必要があります。
ガードレールから、データ保護へ。さらにID、権限、行動監視、監査証跡へ。この制御範囲の拡大こそが、今後のAIセキュリティ市場を形作る大きな流れだと、私たちは見ています。当社ブログで個別に取り上げてきたガードレール、PII検出、ハルシネーション検出、ゼロトラスト、ガーディアンエージェントといったテーマも、いま振り返れば、この一本の流れの上に並んでいます。
| 制御レイヤー | 主に守る対象 | 当社ブログの関連知見 |
|---|---|---|
| 入出力ガードレール | プロンプト・モデル出力 | Llama Guard:AI安全性の第一歩 |
| データ保護 | 個人情報(PII)・機密情報 | LLM時代の企業情報防衛 / 日本語PII検出技術 |
| 出力監査 | ハルシネーション・回答の忠実性 | ゼロリソースでのハルシネーション検出 / Lynx |
| ゼロトラスト | アクセスの信頼境界 | ゼロトラスト時代のLLMセキュリティ完全ガイド |
| ID・権限・行動監視 | エージェントの実行統制・監査証跡 | ガーディアンエージェントとは? |
おわりに
整理すると、セキュリティ市場はすでに大きく、なお速く伸び、そのなかでAI関連の比重が急速に増している――というのが全体像です。とりわけ自律型AIをめぐる攻防は、規模こそまだ小さいものの、伸び率と戦略的重要性の両面で、次の10年の焦点になりそうです。
確かなのは、「AIでどう守るか」「AIを使った攻撃からどう守るか」「AIシステムそのものをどう守るか」という三つの問いが、これからますます切り離せなくなるということです。攻撃と防御がともにAIを手にした時代に、何を前提に投資し、どのリスクに、どの順番で備えるか――その判断の質が、組織の安全を左右していくことになるでしょう。
●攻撃も防御もAIの時代。御社のセキュリティは、その速さに追いつけていますか?
超高性能LLMによる攻撃の自動化、AIエージェントが生む新しい攻撃面、自社LLM運用に潜むデータ漏洩――AIセキュリ ティの脅威は、従来の対策の前提を次々と塗り替えています。「攻撃側はもうAIで武装しているのに、自社の備えは数年前 のまま」という状態は、決して珍しくありません。
私たちはLLMへの攻撃と防御を最前線で追い続け、攻防診断の LLM-Audit やPII保護の pii-fi を自社開発してきました。最新の脅威動向を踏まえ、御社のAI活用に即した現実的な打ち手を一緒に設計します。まずは現 状の課題から、お気軽にご相談ください。
AIセキュリティの相談を見る →※本記事の市場規模および成長率は、MarketsandMarkets、Grand View Research、Fortune Business Insightsなどが2025〜2026年に公表した推計を参照しています。各社で市場の定義、対象製品・サービスの算入範囲、基準年が異なるため、数値は直接比較できない場合があります。また、AIセキュリティ、Agentic AI Security、AIガバナンスなどの市場には一部重複があり、各市場規模を単純に合算することはできません。将来値はいずれも予測であり、実績値を保証するものではありません。
当社のLLMセキュリティ関連記事(抜粋)
本記事で触れたテーマは、当社ブログで継続的に扱ってきたものです。あわせてご覧ください。
全体像・攻撃モデル
データ・PII保護
ガードレール・出力検証
- 【LLMセキュリティ】Llama Guard:AI安全性の第一歩
- 【LLMセキュリティ】ゼロリソース・ブラックボックスでのハルシネーション検出
- LLM Security: How to Detect Hallucinations(Lynx)
ゼロトラスト・エージェント統制
参照元
市場規模は調査会社のレポート、法制度は欧州委員会、標準・技術分類はNIST、人材調査はISC2を一次情報源としています。本文中の番号に対応します(いずれも2026年6月閲覧)。
- MarketsandMarkets「Cybersecurity Market: Navigating an Era of Rapid Growth and Evolving Threats」(市場ブログ、2025年11月7日付、対象期間 2025–2030)
https://www.marketsandmarkets.com/blog/ICT/cybersecurity-market - Grand View Research「Cyber Security Market Size, Share & Trends Analysis Report」(対象期間 2025–2033)
https://www.grandviewresearch.com/industry-analysis/cyber-security-market - Fortune Business Insights「Cyber Security Market Size, Share & Industry Analysis」(対象期間 2025–2034)
https://www.fortunebusinessinsights.com/industry-reports/cyber-security-market-101165 - Fortune Business Insights「Artificial Intelligence in Cybersecurity Market Size, Share & Industry Analysis」(2026年6月1日更新、対象期間 2025–2034、CAGRは2026–2034、Report ID: FBI113125)
https://www.fortunebusinessinsights.com/artificial-intelligence-in-cybersecurity-market-113125 - MarketsandMarkets「Agentic AI Security Market — Global Forecast to 2032」(Report、対象期間 2026–2032)
https://www.marketsandmarkets.com/Market-Reports/agentic-ai-security-market-97017233.html - ISC2「2025 ISC2 Cybersecurity Workforce Study」(2025年12月公表)
https://www.isc2.org/Insights/2025/12/2025-ISC2-Cybersecurity-Workforce-Study - NIST/NCCoE「Cyber AI Profile」(AIシステムのセキュリティ/AIを利用した攻撃/AIを利用した防御の三領域整理)
https://www.nccoe.nist.gov/projects/cyber-ai-profile - 欧州委員会「AI Act — Regulatory framework for AI」(2024年8月発効、2026年5月7日の政治合意を含む適用日程)
https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai - NIST/NCCoE「Software and AI Agent Identity and Authorization」(検討中のプロジェクト)
https://www.nccoe.nist.gov/projects/software-and-ai-agent-identity-and-authorization - Gartner「Market Guide for AI Trust, Risk and Security Management」(2025年2月18日)
https://www.gartner.com/en/documents/6185655 - NIST「Post-Quantum Cryptography Standards」(FIPS 203/204/205、2024年8月13日正式化)
https://www.nist.gov/news-events/news/2024/08/nist-releases-first-3-finalized-post-quantum-encryption-standards - McKinsey & Company「Securing the agentic enterprise: Opportunities for cybersecurity providers」(2026年3月24日)
https://www.mckinsey.com/capabilities/risk-and-resilience/our-insights/securing-the-agentic-enterprise-opportunities-for-cybersecurity-providers
その他の参照: 欧州委員会(NIS2、DORA、Cyber Resilience Act)。