大企業のAIセキュリティを支える基盤技術 - 今こそ理解するActive Directory 第4回 プロキシサーバーと統合Windows認証
こんにちは! 第3回では、端末のドメイン参加と、参加後の確認を整理しました。今回は、ADの利用者情報をプロキシの認証へつなぐ仕組みを見ていきます。
プロキシが知りたいのは、通信元のIPだけでなく、どのアカウントが認証されたかです。その判断を、ブラウザー、認証ヘルパー、AD、アクセス制御が分担します。
対象はクライアントが明示的に利用するフォワードプロキシです。漫画は理解のための架空の会話です。設定例は説明用で、この環境での導入成功や実測値を示すものではありません。
連載の構成
- 第1章:基本概念の理解 - Active DirectoryとKerberos/NTLM認証の基礎
- 第2章:ドメイン環境の構築 - 検証環境の構築手順
- 第3章:クライアントとサーバーのドメイン参加 - ドメイン参加の詳細手順
- 【★今回です★】第4章:プロキシサーバーと統合Windows認証
- 第5章:ブラウザ設定と認証 - 各ブラウザでの設定方法
- 第6章:トラブルシューティング - よくある問題と解決方法
- 第7章:セキュリティとベストプラクティス - 本番環境での考慮事項
- 第8章:実践的な構成例 - AIセキュリティツールとの統合事例
4.1 プロキシとWindows統合認証
4.1.1 ドメイン参加とチケットの検証を分ける
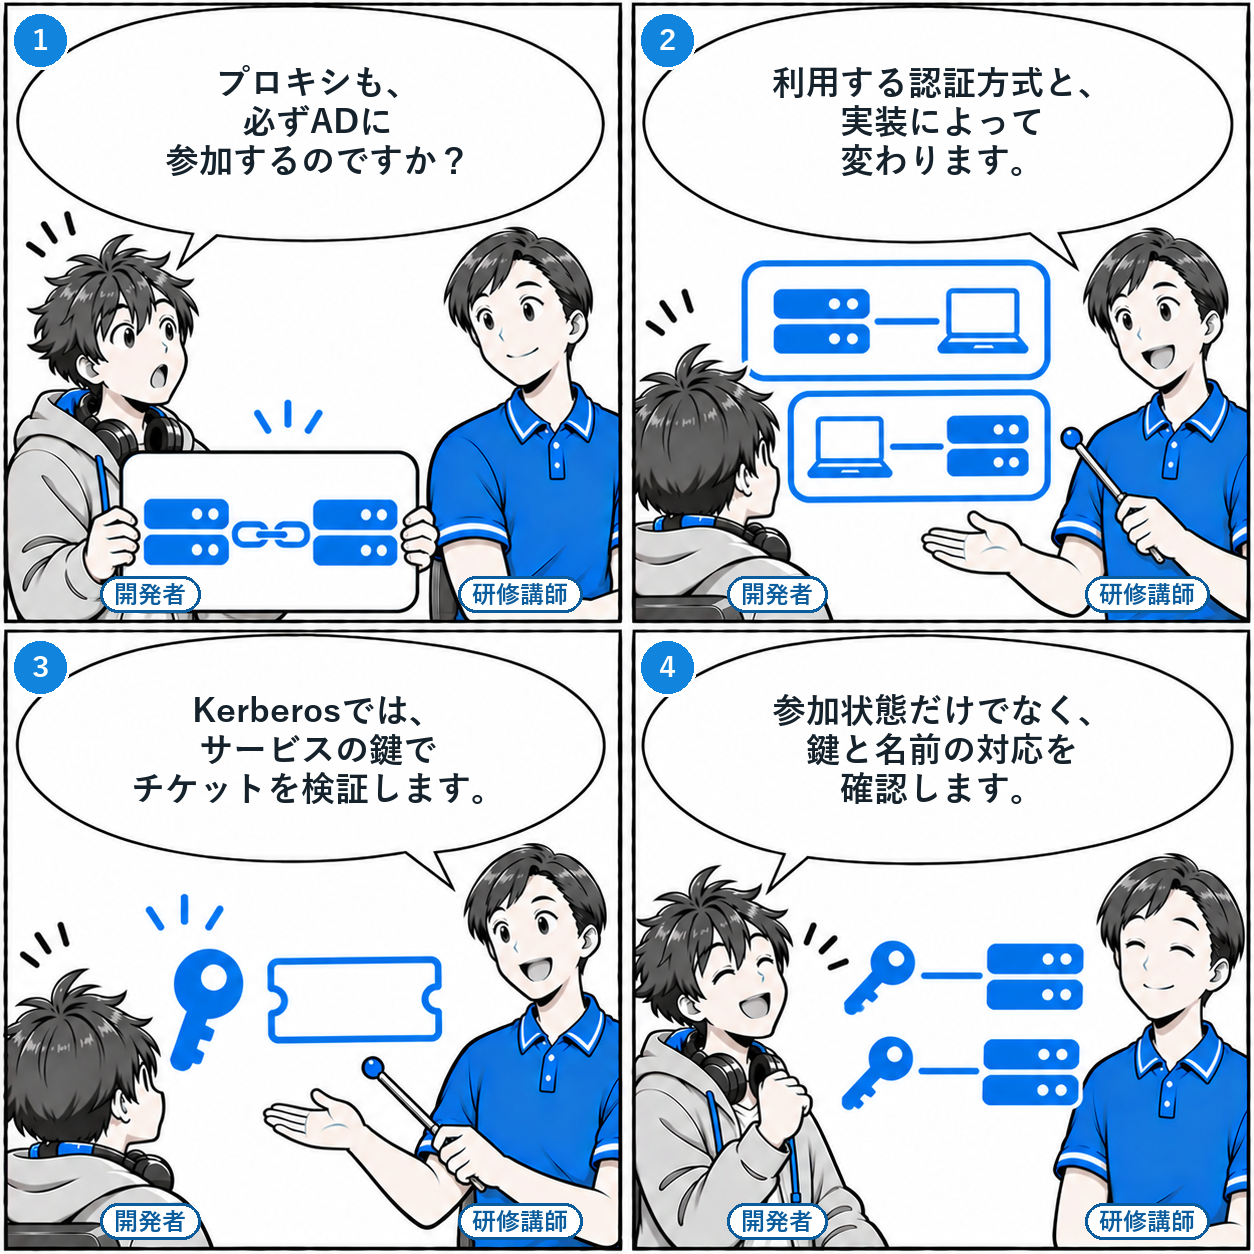
- 開発者「プロキシも、必ずADに参加するのですか?」
- 研修講師「利用する認証方式と、実装によって変わります。」
- 研修講師「Kerberosでは、サービスの鍵でチケットを検証します。」
- 開発者「参加状態だけでなく、鍵と名前の対応を確認します。」
プロキシのAD連携に必要な条件は、認証方式と実装によって違います。
WindowsのSSPIを利用する構成では、ドメイン参加やサービスの実行アカウントが重要です。一方、Kerberosのサービスチケットを受け取る側では、サービス名に対応する鍵をkeytabから利用する構成もあります。ホストがドメインに参加していること自体が、チケット検証の唯一の条件ではありません。
| 確認するもの | 意味 |
|---|---|
| プロキシのFQDN | クライアントが接続に使う名前。SPNとの対応を確認する |
| HTTPサービスのSPN | そのサービス名がADの適切なアカウントに一意に対応していること |
| keytabや実行アカウントの鍵 | チケットを受け取る側が利用する秘密情報。保護と更新が必要 |
| ドメイン参加 | 採用するOS・ヘルパー・運用手順の前提として必要かを確認する |
Kerberosでは、クライアントがKDCからサービス用のチケットを取得し、プロキシへ提示します。プロキシ側はサービスの鍵を使って検証できます。「受け取ったチケットを毎回DCへ送り、DCに本人確認してもらう」という一律の流れではありません。PACの検証やグループ照会などで、別途DCへの通信が生じる場合はあります。
keytabを使うなら、ファイルの漏えい対策に加えて、AD側の鍵の更新と同期する運用も必要です。後述のRHEL 9の例は、同製品の手順に合わせてドメイン参加済みサーバーを前提とします。
4.1.2 407から始まる認証のやり取り
- 開発者「VPNを使うと、自動でNTLMになりますか?」
- 研修講師「VPNだけでは、認証方式は決まりません。」
- 研修講師「名前、通信、クライアントとポリシーを確認します。」
- 開発者「失敗したら方式を弱めず、条件を調べます。」
プロキシは受け付ける方式を示し、クライアントが対応する資格情報を返します。
- 1認証が必要な要求に対し、プロキシが
407 Proxy Authentication RequiredとProxy-Authenticateを返す。 - 2クライアントが、提示された方式と自身の対応・ポリシーに従って認証を進める。
- 3クライアントが
Proxy-Authorizationに認証情報を入れて要求する。方式によっては複数回の交換になる。 - 4プロキシが認証結果とアクセスルールを確認し、要求を許可または拒否する。
| 方式・用語 | 読み方 |
|---|---|
| Negotiate | 認証方式を交渉する枠組み。WindowsのSSPIではKerberosやNTLMが選ばれる。Squidではヘルパーの実装も確認する |
| Kerberos | サービスの名前と鍵、利用可能なチケット、必要な通信などがそろって成立する |
| NTLM | チャレンジと応答を使う。ADアカウントの検証では、サーバー側からDCへの経路なども必要 |
| Basic | ユーザー名とパスワードを送る方式。統合認証の失敗時に無条件で開放しない |
negotiate_kerberos_auth はKerberos用のヘルパーです。Negotiateという名前だけを見て、NTLMまで必ず扱えるとは判断できません。NTLM対応の構成を採用する場合は、別の対応ヘルパーやバックエンド、その方式を許可するポリシーを確認します。
VPN経由でも、名前解決や必要な通信が成立し、適切なチケットを利用できればKerberosを使える場合があります。反対に、社内LANでもSPNやポリシーの問題で失敗します。接続場所だけで認証方式を決めつけません。
自動的な資格情報の送信は、ブラウザーの対応と管理ポリシーにも依存します。認証画面が繰り返されるときは、まずプロキシの経路、提示方式、チケット、クライアント設定を確認します。
4.1.3 IPアドレスを利用者の証明にしない
- 開発者「同じIPなら、同じ利用者と考えてよいですか?」
- 研修講師「共有端末やNATでは、その判断はできません。」
- 研修講師「認証された名前と、通信元を分けて記録します。」
- 開発者「利用者を切り替えたときも、確認します。」
同じIPから来たことと、同じアカウントで認証されたことは別です。
NATの内側には複数人がいることがあります。共有PCでは、端末のアドレスが同じでも利用者が交代します。IPとユーザーを30分間結び付ければ正確に追跡できる、という汎用ルールはありません。
| 記録・状態 | 注意する点 |
|---|---|
| 認証されたアカウント名 | どの要求・接続に対応する認証結果かを区別する |
| 接続元IPと時刻 | 通信の手掛かり。単独で人物を確定しない |
| 接続や認証のキャッシュ | 方式・ブラウザー・プロキシ設定で寿命や再利用が違う |
| AIサービス側のアカウント | プロキシの認証名と同一とは限らない |
利用者を切り替えた後も、既存プロセスや接続、保存された資格情報が残る場合があります。ブラウザーの表示名を変えただけで、すべての要求の認証主体が切り替わると考えないでください。
- 1別々の検証用ユーザーで、認証名と時刻、要求を対応付けて確認する。
- 2共有端末でサインアウト・サインインし、新しいブラウザーの通信が期待した名前になるか確かめる。
- 3同じNAT配下の複数端末を試し、IPだけで混同しないことを確認する。
- 4未認証、無効化した検証用アカウント、許可対象外の接続元でも期待どおり拒否するか確認する。
HTTPSの宛先へCONNECTトンネルを通すだけでは、暗号化されたAIへの入力や回答の本文を読めません。通信の帰属、本文の検査、AIサービスの監査ログは別の設計です。本記事ではTLS復号の設定は扱いません。
4.2 Squidで認証を構成する
4.2.1 Windows版は認証機能と保守状況を確かめる
- 開発者「Windowsなら、同じ設定で動きますか?」
- 研修講師「配布物によって、使えるヘルパーが違います。」
- 研修講師「対応版と認証機能、保守状況を確認します。」
- 開発者「古いパスや手順を、そのまま使わないようにします。」
Windowsで動くSquidが、すべて同じヘルパーと手順を提供するわけではありません。
配布形態やビルドによって、認証機能、同梱ヘルパー、サービス登録、ファイル配置が変わります。古いMSIの名前や固定の C:\Squid パスを、現在の共通手順として案内することは避けます。
| 導入前の確認 | 確認できるまで決めないこと |
|---|---|
| 配布元とサポート対象 | 利用するWindows版で保守されるか |
| Squidの版とビルド機能 | 必要な認証方式が有効か |
| 同梱ヘルパー | SSPI用かKerberos用か、実際の名前と引数 |
| サービス実行アカウント | 鍵やログを扱う権限と、AD側のサービス名 |
| 設定とログの場所 | 配布物の文書と実ファイルに一致するか |
Windowsだから1時間、Linuxだから1日かかる、といった所要時間は環境を測らずに決められません。管理経験、既存の認証基盤、更新手順、監視のしやすさで選びます。
以下のLinux向け設定をWindowsへそのままコピーしても動きません。Windows版では、採用する配布物の現行資料と検証環境で同じ条件を満たすことを確認します。
4.2.2 LinuxでKerberosの前提とACLをそろえる
サービス名、鍵、ヘルパー、許可する通信を一組として構成します。
ここではRHEL 9の公式手順に合わせ、ADへ参加済みのサーバーと、Squid・Kerberosのパッケージを前提にします。Ubuntuなどではパッケージ名やヘルパーの場所が異なります。
- 1DNSと時刻、プロキシのFQDN、必要なネットワーク経路を確認する。
- 2AD管理者とHTTPサービスのSPN、対応アカウント、鍵の更新方法を決める。必要な権限だけで準備する。
- 3Squid用keytabを安全に配置し、実行ユーザーが読めることを確認する。不要なユーザーへ公開しない。
- 4認証ヘルパーとアクセスルールを設定し、構文を確認する。
- 5隔離した検証環境で、認証成功と拒否の両方を試してから運用へ反映する。
次は認証関連の抜粋です。proxy.ad.example.com、AD.EXAMPLE.COM は説明用の名前で、192.0.2.0/24 は文書用のアドレスです。実在する許可済みネットワークへ置き換えてください。ヘルパーのパスはRHEL 9の例です。
この抜粋を、既存の安全対策を消して丸ごと置き換える用途には使いません。 Safe_ports、SSL_ports、管理機能、localhostやlink-local宛先の制限などを先に維持し、その後へ適切に組み込みます。先行する無認証の allow localnet や allow all が残ると、認証を迂回するためルール全体を点検します。
auth_param negotiate program /usr/lib64/squid/negotiate_kerberos_auth -k /etc/squid/HTTP.keytab -s HTTP/proxy.ad.example.com@AD.EXAMPLE.COM
auth_param negotiate children 10

acl corp_clients src 192.0.2.0/24
acl authenticated proxy_auth REQUIRED

http_access deny !corp_clients
http_access allow corp_clients authenticated
http_access deny all
先行する http_access allow localhost も、ローカル接続を認証前に許可します。ローカル接続にも認証を要求するなら、管理機能への必要なアクセスと一般の通信を区別して、許可対象と順序を見直します。
children 10 は同時に使うヘルパー数の上限の例で、性能の推奨値ではありません。負荷とヘルパーの動作を測って調整します。Squidの公式設定文書は auth_param をv7までの対象として示し、v8には非対応と記載しています。採用する版の文書を確認してください。
次のコマンドは版と構文を確認する例です。構文の確認だけでは、AD認証や通信の成功を証明できません。
squid -v
sudo squid -k parse4.2.3 ヘルパーの認証とSquidの許可を分ける
- 開発者「ヘルパーが成功すれば、通信は全部許可ですか?」
- 研修講師「認証とアクセス許可は、別の判断です。」
- 研修講師「Squidが、接続元や宛先のルールも確認します。」
- 開発者「認証の成功と、拒否の動作を両方試します。」
ヘルパーは認証処理を担当し、Squidはその結果も使ってアクセスを判断します。
Squid本体がブラウザーとのやり取りを受け持ち、方式に対応したヘルパーへ処理を渡します。ヘルパーの成功応答だけで、任意の宛先へ自由に接続してよいことにはなりません。
| 構成要素 | 確認する内容 |
|---|---|
| Kerberosヘルパー | SPNとkeytab、鍵の版、暗号方式、ファイルのアクセス権 |
| NTLM用の構成 | 対応ヘルパーとDCへの検証経路。Winbind等は採用方式に応じて確認 |
| SquidのACL | 認証済みかに加え、接続元、宛先、ポート、ルール順序 |
| クライアント | 実際のプロキシ経路、対応方式、チケット、管理ポリシー |
ヘルパー間では、入出力の形式やオプションが異なります。別方式のヘルパーへ、見よう見まねの認証トークンを渡す試験はしません。架空の成功ログを実行結果として扱うことも避けます。
- 1
cache.logなど、採用した構成の実ログで失敗箇所と時刻を確認する。 - 2ヘルパーの存在、起動権限、必要なファイル、サービス名と鍵の対応を調べる。
- 3クライアントで問題を再現し、認証結果とアクセス拒否を分けて確認する。
- 4必要な期間だけ診断ログを増やし、資格情報やトークンを共有資料へ残さない。
パスワードを echo でコマンド行へ埋め込む検証は避けます。認証トークンやkeytabの内容も、チャット、Issue、一般公開ログへ貼り付けません。
4.2.4 Basicを無条件のフォールバックにしない
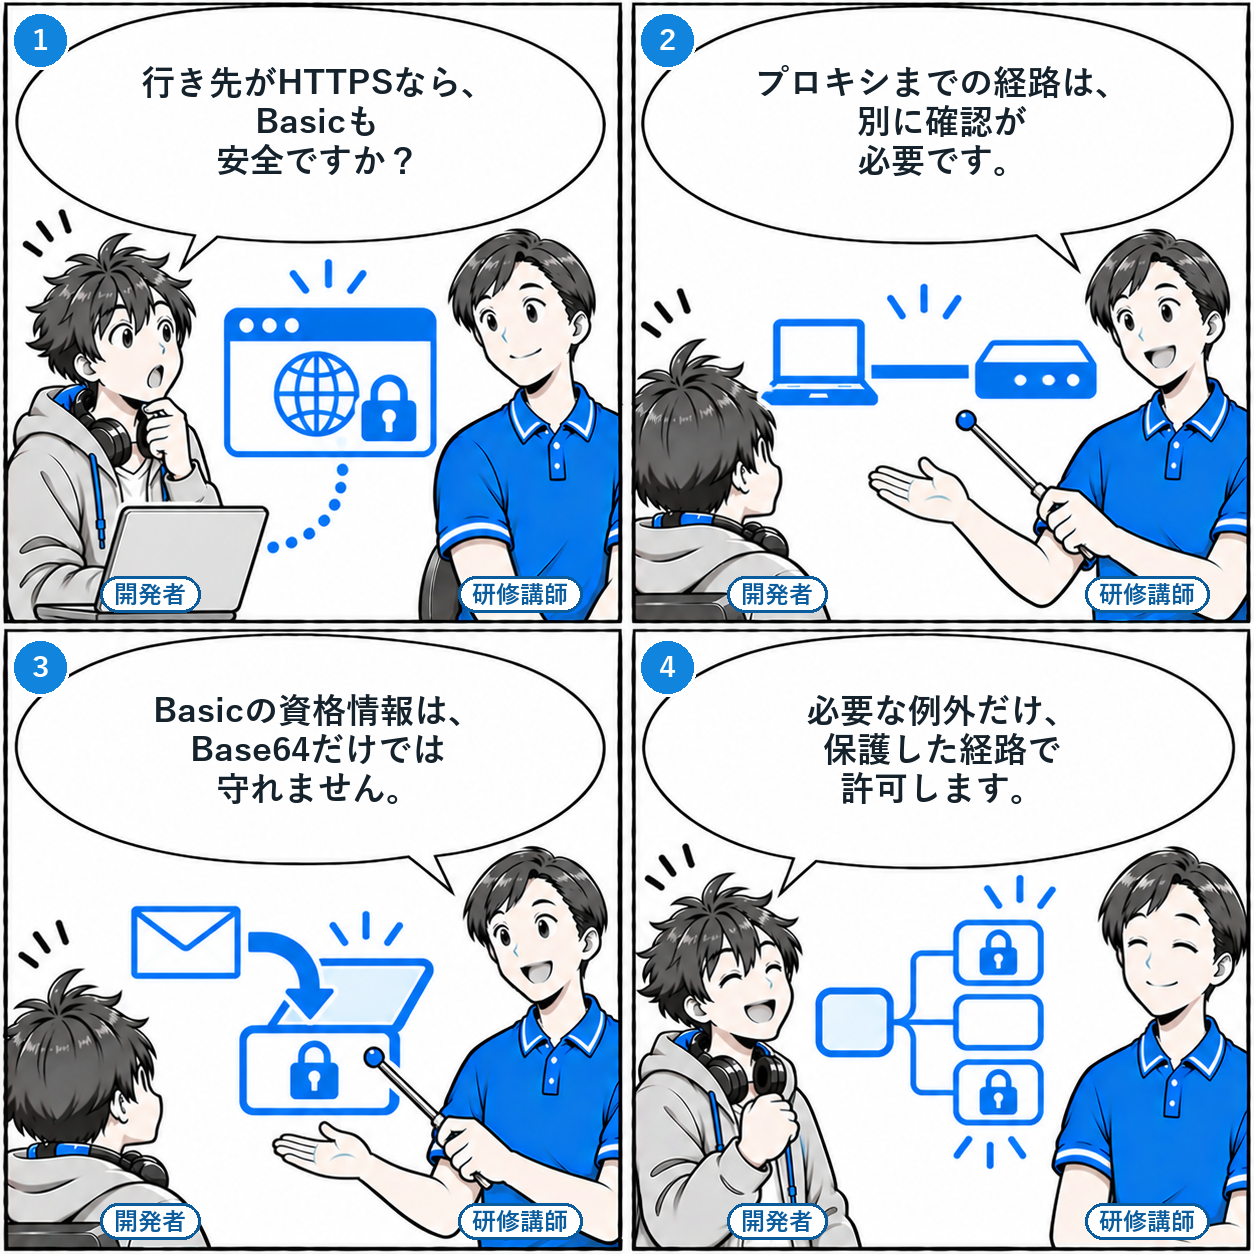
- 開発者「行き先がHTTPSなら、Basicも安全ですか?」
- 研修講師「プロキシまでの経路は、別に確認が必要です。」
- 研修講師「Basicの資格情報は、Base64だけでは守れません。」
- 開発者「必要な例外だけ、保護した経路で許可します。」
Basicを追加する前に、その例外が必要かと、資格情報が通る経路を確認します。
Basicのユーザー名とパスワードはBase64で表現されます。これは暗号化ではありません。行き先のWebサイトがHTTPSでも、HTTPプロキシへの認証がその手前の暗号化されていない接続で行われる場合、資格情報は守られません。
| 例外を検討する条件 | 設計すること |
|---|---|
| クライアントが統合認証に非対応 | 代替方式、端末管理、利用対象を確認する |
| Basicが必要 | クライアントからプロキシまで保護された経路を使い、証明書とクライアントの対応を検証する |
| 対象を限定する | 利用者・端末・経路と適用期間を絞り、通常系と区別する |
| 認証方式を制限する | 対応する設定機能を使う。ACL名だけで方式を指定できたと思わない |
たとえば acl negotiate_auth proxy_auth REQUIRED という名前を付けても、Negotiate専用の検査にはなりません。proxy_auth REQUIRED は認証済みユーザーに一致する条件で、ACL名は管理者が付けた名前です。
複数方式を提示したときの選択は、クライアントの実装やポリシーにも左右されます。「Kerberosが失敗したらNTLM、それでも失敗したらBasicへ必ず安全に移る」という自動救済として設計しません。
プロキシの認証は、通信をアカウントへ対応付けるための土台です。次の第5回では、その通信をプロキシへ届ける設定を扱います。
全社のAIセキュリティ、基盤から運用まで相談できます。
ID・アクセス管理といった基盤から、LLM 固有のリスク(プロンプトインジェクション・情報漏洩・有害出力)まで——組織で AI を安全に使うには論点が多岐にわたります。
私たちは LLM 監査プロダクト「LLM-Audit」を自社開発・提供しています。その知見を活かし、監査・診断から防御策、安全な運用設計まで実践的に支援します。
LLMセキュリティの支援を見る →