大企業のAIセキュリティを支える基盤技術 - 今こそ理解するActive Directory 第7回 セキュリティとベストプラクティス - 本番環境での考慮事項
こんにちは、今回はシリーズ第7回セキュリティとベストプラクティス - 本番環境での考慮事項 について解説いたします!
連載の構成
- 第1章:基本概念の理解 - Active DirectoryとKerberos/NTLM認証の基礎
- 第2章:ドメイン環境の構築 - 検証環境の構築手順
- 第3章:クライアントとサーバーのドメイン参加 - ドメイン参加の詳細手順
- 第4章:プロキシサーバーと統合Windows認証
- 第5章:ブラウザ設定と認証 - 各ブラウザでの設定方法
- 第6章:トラブルシューティング - よくある問題と解決方法
- 【★今回です★】第7章:セキュリティとベストプラクティス - 本番環境での考慮事項
- 第8章:実践的な構成例 - AIセキュリティツールとの統合事例
第7章:セキュリティとベストプラクティス
第 7 回は、ここまでの回で作った認証基盤を「本番で運用できる状態」にするための話です。
前半の 7.1 では、入口を固めます。平文同然の Basic 認証をどう扱うか、パスワードの方針をいまの推奨に合わせるにはどうするか、管理者権限をどこまで絞るか。後半の 7.2 では、入られたことに気づくための仕組みを作ります。どのログを集め、どう異常を見つけ、どう定期的に点検するか。
各節の冒頭に 4 コマ漫画を置きました。登場するのは監査人、IT 部長、CISO、開発者、ヘルプデスク担当、研修講師の 6 人で、場面はすべて架空です。本文の数値や推奨はすべて Microsoft の公式ドキュメント、RFC、NIST の文書に基づき、各節の末尾に出典を示しています。
7.1 認証情報の管理
7.1.1 Basic認証のセキュリティリスク
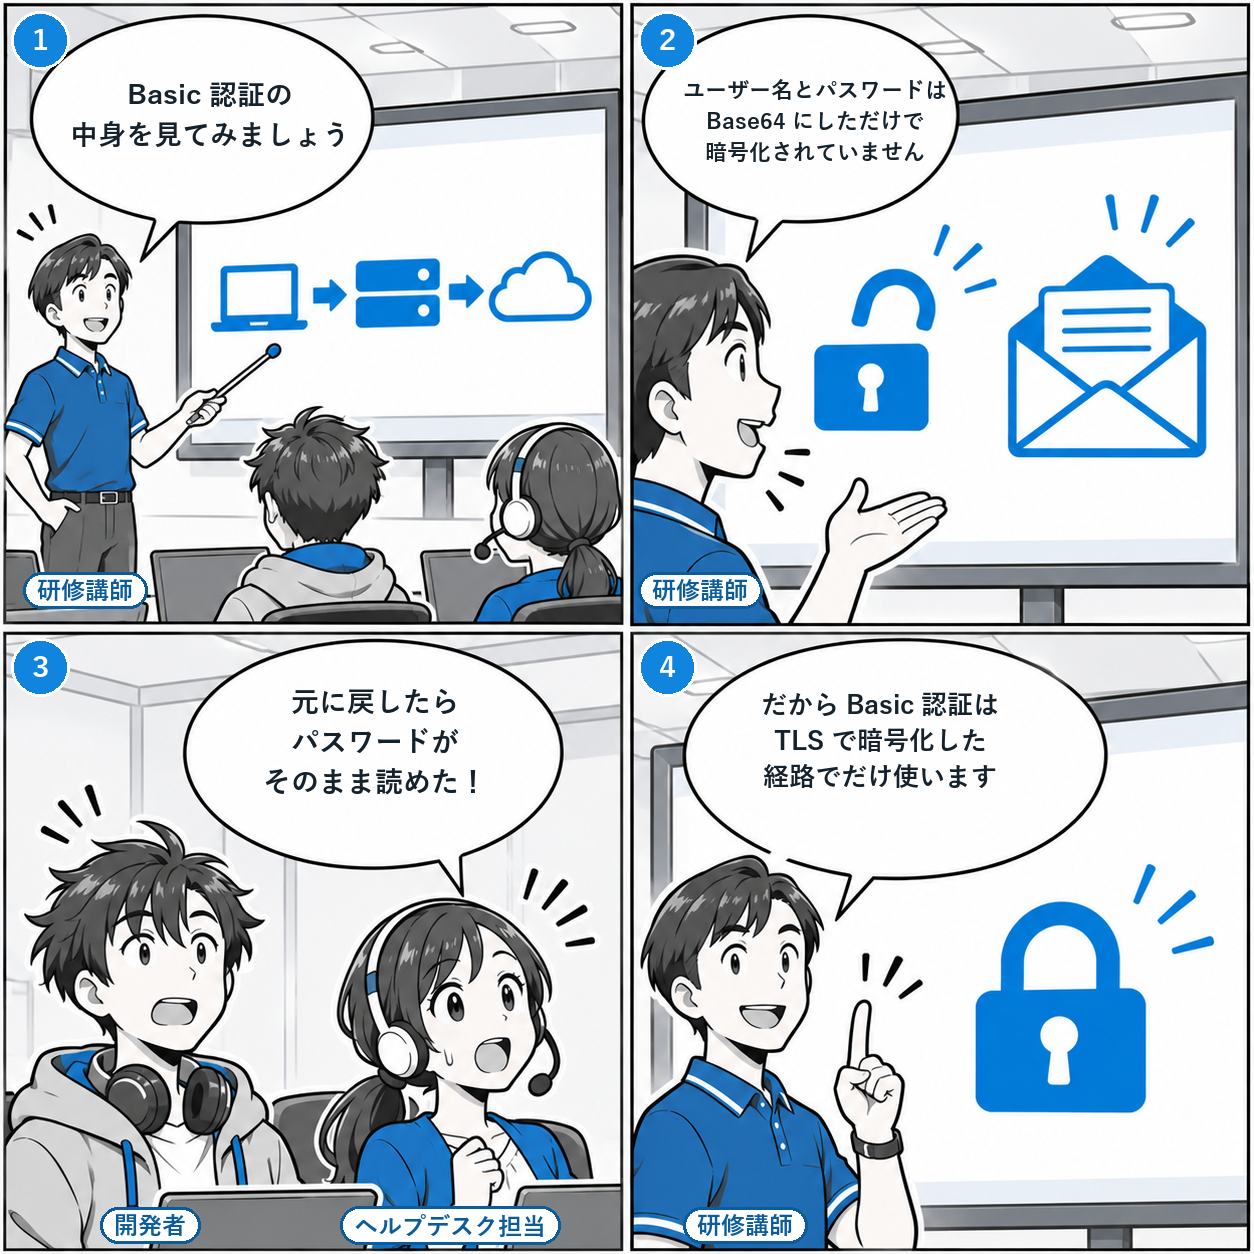
- 研修講師「Basic 認証の中身を見てみましょう」
- 研修講師「ユーザー名とパスワードは Base64 にしただけで、暗号化されていません」
- ヘルプデスク担当「元に戻したら、パスワードがそのまま読めた!」
- 研修講師「だから Basic 認証は、TLS で暗号化した経路でだけ使います」
Basic 認証は仕組みがいちばん単純で、TLS なしで使うとユーザー名とパスワードが元に戻せる形で流れる認証方式です。
理由は、資格情報を暗号化していないからです。RFC 7617 は、ユーザー名とパスワードをコロンでつないで Base64 にしたものを送ると定め、同時に「TLS のような外部の安全な仕組みと組み合わせない限り、安全な方式とは見なさない」と書いています。Base64 は誰でも元に戻せる符号化であって、暗号ではありません。
- 資格情報は
user-id:passwordを Base64 にしたもの。ネットワーク上を平文で流れるのと同じ - TLS などで保護しない限り、安全なユーザー認証の方式ではない
- HTTPS のような強化なしに使うべきではない(SHOULD NOT)
- プロキシも同じ方式で要求できる。応答は 407 で、クライアントは
Proxy-Authorizationヘッダーで答える
どこで盗まれるのか
このシリーズの構成では、社内 PC からプロキシを通って外部の生成 AI サービスに出ていきます。盗まれる場所は、外部サイトとの間ではなく、PC とプロキシの間です。
外部サイトが HTTPS なら本文は暗号化されます。しかしプロキシへの認証は、HTTPS のトンネルを作る前の CONNECT リクエストで渡します。RFC 9110 は、プロキシ認証はトンネルを作る権限を確かめるために使われると書き、CONNECT の例に Proxy-Authorization を載せています。資格情報は、プロキシの 407 応答を受けてから送る場合も、クライアントが最初から付けて送る場合もありますが、どちらにしても PC とプロキシの間が TLS で守られていなければ、この区間を見られる人には資格情報がそのまま見えます。
| 見られる場所 | 何が起きるか | 守り方 |
|---|---|---|
| 同じネットワーク | 公衆 Wi-Fi や、ARP の偽装で経路に割り込まれると、PC とプロキシの間の通信を読まれる | プロキシへの接続そのものを TLS にする。社外からは VPN で経路を守ったうえで、その中でもプロキシへの接続は TLS にする(VPN は経路の保護で、プロキシ接続の暗号化の代わりではない) |
| プロキシのログ | リクエストヘッダーをそのまま記録する設定だと、ログに Base64 の資格情報が残る | ヘッダーをログに書かない。ログの閲覧権限を絞る |
| 偽のプロキシ | 「無料プロキシ」や偽の自動設定(PAC)に誘導されると、資格情報を相手に渡してしまう | プロキシ設定をグループポリシーで配布し、利用者に変えさせない |
それでも Basic 認証が残る理由と、残し方
第 4 回で見たとおり、プロキシが Negotiate、NTLM、Basic の 3 つを提示する構成では、どれを使うかはクライアントの実装と設定で決まります。Negotiate の中では Kerberos が優先され、Kerberos が使えないときに NTLM が選ばれます。Basic への切り替えはこれとは別の仕組みで、プロキシが Basic を提示しているか、クライアントが Basic に応じる設定かに依存します。Basic は、ドメインに参加していない端末や、統合認証に対応しないソフトウェアのための受け皿として残されることが多い方式です。
7.1.2 パスワード管理のベストプラクティス
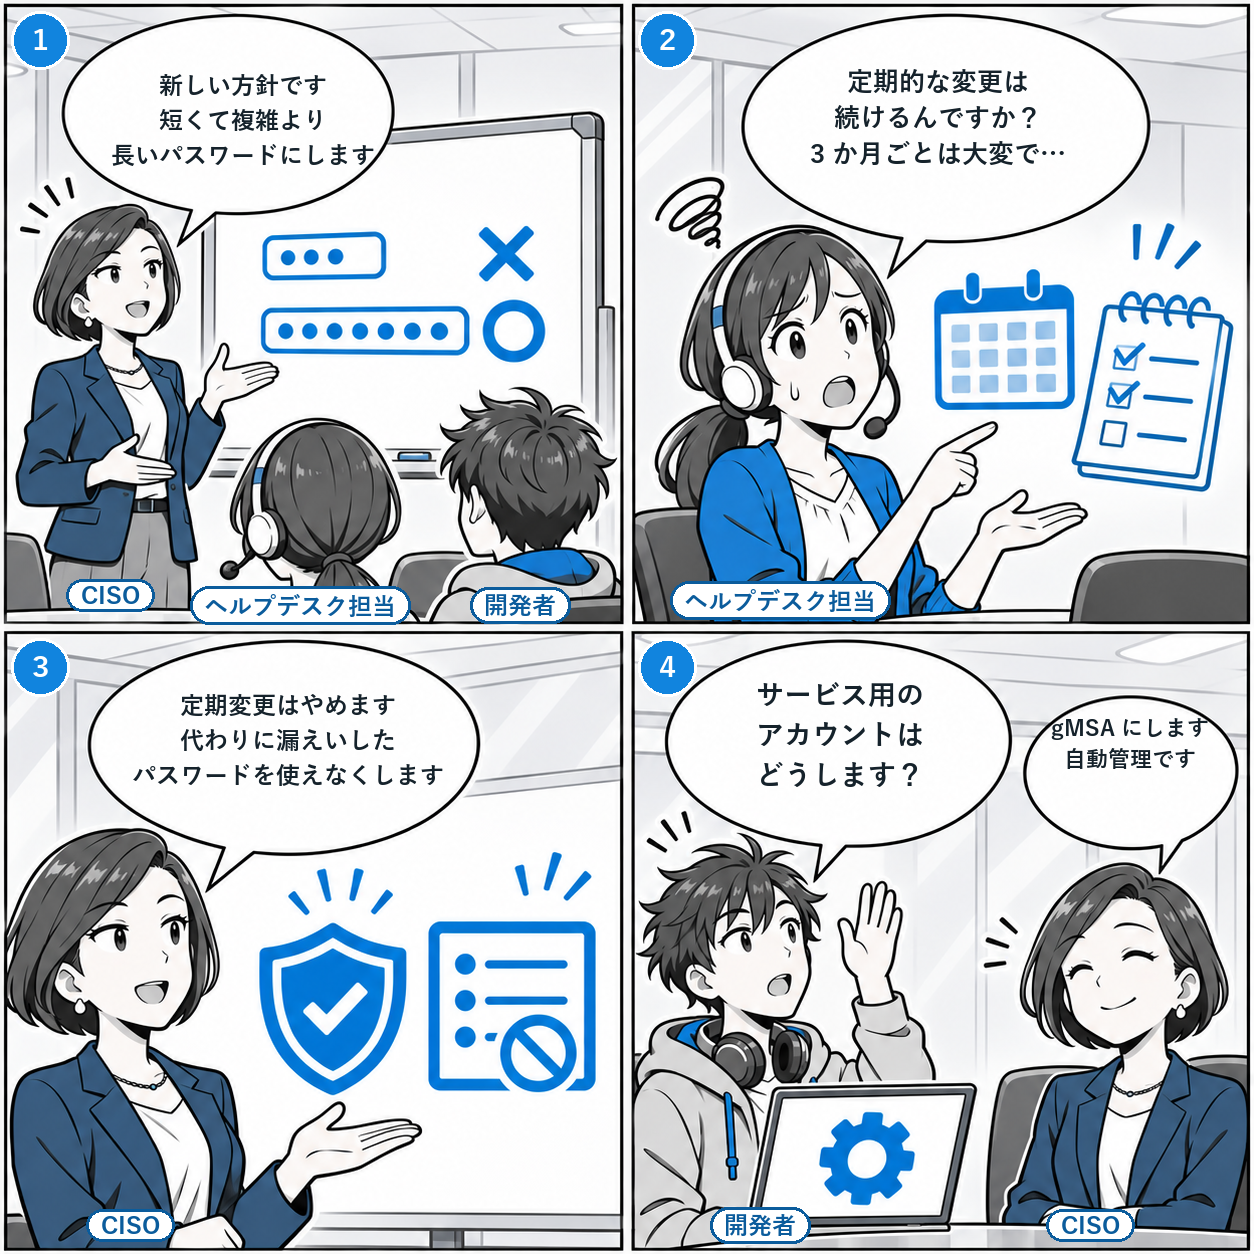
- CISO「新しい方針です。短くて複雑より、長いパスワードにします」
- ヘルプデスク担当「定期的な変更は続けるんですか? 3 か月ごとは大変で…」
- CISO「定期変更はやめます。代わりに、漏えいしたパスワードを使えなくします」
- 開発者「サービス用のアカウントはどうします?」
- CISO「gMSA にします。パスワードは自動管理です」
パスワードの方針は、ここ数年で「複雑にして頻繁に変えさせる」から「長くして、変えさせず、漏れたものを禁止する」に変わりました。
NIST と Microsoft は同じ方向を向いています。NIST SP 800-63B の最新版は、単要素で使うパスワードは 15 文字以上、文字種の混在のような構成規則は課さない、定期的な変更は要求しない、既知の漏えいリストと照合する、と定めています。Microsoft は Microsoft 365 のアカウント向けに最小 14 文字を勧め、クラウド専用のアカウントでは有効期限を設けないことを勧めています。Microsoft 365 向けの推奨なので、オンプレミスの Active Directory にそのまま適用する決まりではありませんが、方向は同じです。
| 項目 | 以前の常識 | NIST SP 800-63B | Microsoft 365 の推奨 |
|---|---|---|---|
| 長さ | 8 文字 | 単要素なら 15 文字以上。多要素の一部なら 8 文字以上 | 14 文字以上 |
| 文字種の混在 | 大文字・小文字・数字・記号を強制 | 構成規則を課さない(SHALL NOT) | 長さや記号の要求はパスワードを型にはめると説明 |
| 定期変更 | 90 日ごとに変更 | 要求しない。漏えいの証拠があるときだけ強制変更 | クラウド専用アカウントは無期限を推奨 |
| 禁止リスト | 無し | 漏えい済み・よく使われるパスワードのリストと照合して拒否 | 推測しやすいパスワードを禁止 |
| 最大長 | 短い上限 | 64 文字以上を受け入れる | |
| 多要素 | 任意 | パスワードはフィッシング耐性を持たないと明記 | 多要素認証の登録を必須にする |
なぜ変わったのかというと、人間は制約が増えるほど同じ型のパスワードを作るからです。Microsoft は、長さや記号や変更の要求はパスワードを型にはめる方向に働くと説明しています。「大文字 1 つ、記号 1 つ、末尾に数字」の型は攻撃側もよく知っています。
Active Directory のパスワード ポリシーで何が設定できるか
ドメインのパスワード ポリシーはグループポリシーの次の場所にあります。既定値は長く使われてきた値で、いまの推奨値ではありません。
コンピューターの構成
└ Windows の設定
  └ セキュリティの設定
    └ アカウント ポリシー
└ パスワードのポリシー| 設定項目 | 既定のドメイン ポリシー | 見直しの方向 |
|---|---|---|
| パスワードの履歴を記録する | 24 個 | そのまま。使い回しを防ぐ |
| パスワードの有効期間 | 42 日 | 定期変更をやめる方向。やめるときは、漏えいを検出したら強制リセットする運用を先に整える |
| パスワードの変更禁止期間 | 1 日 | そのまま。履歴を一気に消費して元に戻す操作を防ぐ |
| パスワードの長さ | 7 文字 | 組織の目標値を決めて上げる。NIST の 15 文字(単要素)や Microsoft 365 の 14 文字が目安。Microsoft のベストプラクティスも 8 以上を勧めている |
| 複雑さの要件を満たす | 有効 | 既定は有効(3 種類以上の文字種と、アカウント名や表示名を含まないこと)。NIST は構成規則を課さない方針なので、長さを十分に取り禁止リストを入れたうえで、無効化する移行を検討する |
| 暗号化を元に戻せる状態で保存 | 無効 | 無効のまま。有効にするとパスワードを平文同然で保存する |
この表はドメイン既定のポリシーの話です。Windows Server 2008 以降は、細かい設定のパスワード ポリシー(PSO)で特定のグループやユーザーに別のポリシーを当てられるので、管理者やサービス アカウントだけ長さを厳しくする、という使い分けができます。7.2.3 の監査では PSO も含めて点検します。
サービスアカウントは人が管理しない
アプリケーションやサービスが使うアカウントは、人のアカウントとは別の問題を抱えます。パスワードの有効期限が切れてサービスが止まる、変更を恐れて何年も同じパスワードを使い続ける、設定ファイルに平文で書かれる、の 3 つです。
Windows Server にはこのためのアカウントの種類があります。グループ管理サービス アカウント(gMSA)は、パスワードを Windows が自動で管理し、複数のサーバーで同じアカウントを使えます。管理者がパスワードを知る必要がありません。使えるのは gMSA に対応した Windows サービスやタスクなどで、アプリケーションによっては対応しているかの確認が要ります。
- 1KDS ルート キーを用意する(フォレストで最初の 1 回だけ)。複数のドメイン コントローラーがある本番環境では、作成から最大 10 時間、鍵の複製が全 DC に行き渡るのを待ってから gMSA を作る
- 2パスワードを取得してよいコンピューターを入れるセキュリティ グループ(例では WebServers)を作り、対象サーバーのコンピューター アカウントを入れる。入れたあと、そのサーバーは再起動するか Kerberos チケットを取り直してグループ所属を反映させる
- 3gMSA を作る。
New-ADServiceAccountに名前、DNS ホスト名、手順 2 のグループを渡す - 4使うサーバーに gMSA をインストールし、サービスの「ログオン アカウント」に
ドメイン\名前$を指定する(パスワード欄は空)
# 1. KDS ルート キー(フォレストで 1 回だけ)。無いときだけ作る。本番の複数 DC では、作った後 10 時間待つ
if (-not (Get-KdsRootKey)) {
  Add-KdsRootKey -EffectiveImmediately
}
# 1'. 検証環境(DC が 1 台)で 10 時間の待ちを飛ばす場合だけ。本番では実行しない
Add-KdsRootKey -EffectiveTime ((Get-Date).AddHours(-10))# 2. gMSA の作成。パスワードを取得できるのは WebServers グループのコンピューターだけ
New-ADServiceAccount -Name "svc_webapp" `
-DNSHostName "svc_webapp.example.local" `
-PrincipalsAllowedToRetrieveManagedPassword "WebServers"
# 3. 使うサーバー側で
Install-ADServiceAccount -Identity "svc_webapp"
Test-ADServiceAccount -Identity "svc_webapp" # True なら使える-EffectiveImmediately も「鍵をすぐに有効にする」だけで、全 DC への複製が済んだことを保証するものではありません。パスワードの先にあるもの
方針をどれだけ整えても、パスワードは入力した先に渡す秘密なので、偽のログイン画面に入力すれば盗まれます。NIST も「パスワードはフィッシング耐性を持たない」と明記しています。
Active Directory の環境で、パスワードに頼らない認証に進む道は 3 つあります。どれも「秘密を送る」のではなく「認証器(端末のセキュリティ モジュール、スマートカード、セキュリティ キー)の中にある鍵で署名する」方式で、秘密鍵を認証器の外に出さないことに加えて、鍵が正規の認証先と結び付いていて偽の認証先には応答しないことが、フィッシング耐性の中身です。
| 方式 | 何を持つか | 何を知るか・何であるか | フィッシング耐性 | 向いている場面 |
|---|---|---|---|---|
| スマートカード + PIN | 証明書入りの物理カード | PIN | あり | 以前からの Active Directory 環境。証明書基盤(AD CS)が要る |
| Windows Hello for Business | 端末のセキュリティ モジュールに保護された秘密鍵 | PIN または生体認証。PIN は端末から出ない | あり | Windows の社用 PC。パスワードレスに進める |
| FIDO2 セキュリティ キー(パスキー) | 鍵の入った USB/NFC デバイス | PIN または生体認証 | あり | 規制の厳しい業種、特権を持つ利用者。Microsoft が推奨 |
このシリーズの主題であるプロキシの統合 Windows 認証との関係も押さえておきます。Windows Hello for Business やスマートカードでサインインしても、その後の Kerberos のチケット発行は変わらないので、プロキシ側の Negotiate 認証はそのまま通ります。変わるのは「最初のサインインで何を渡すか」だけです。一方、Basic 認証の受け皿を残したままだと、そこにはパスワードが要るので、パスワードレスにした意味が薄れます。7.1.1 で受け皿の限定を勧めたのはこのためです。
7.1.3 管理者権限の最小化
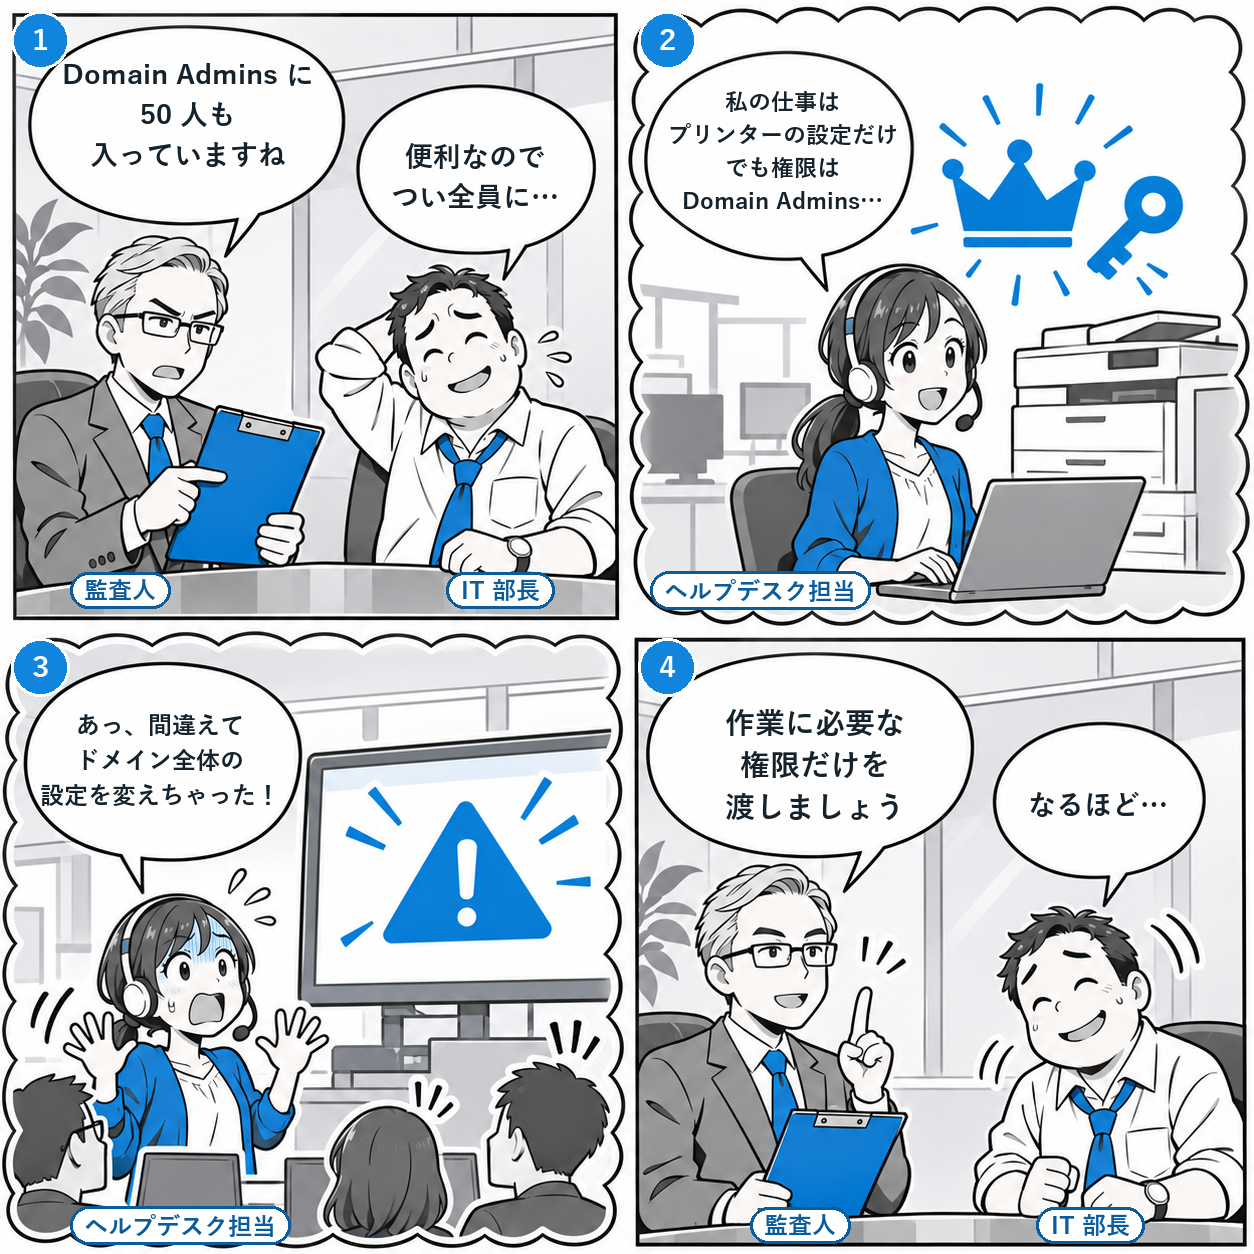
- 監査人「Domain Admins に 50 人も入っていますね」
- IT 部長「便利なのでつい全員に…」
- ヘルプデスク担当「私の仕事はプリンターの設定だけ。でも権限は Domain Admins…」
- ヘルプデスク担当「あっ、間違えてドメイン全体の設定を変えちゃった!」
- 監査人「作業に必要な権限だけを渡しましょう」
- IT 部長「なるほど…」
管理者権限は、その作業に必要な最小限だけを、必要な期間だけ渡します。
これは Microsoft が Active Directory の運用で一貫して勧めている原則です。Domain Admins のような最上位のグループは「いざという時」のための器であって、日常の作業で使うものではありません。
- Domain Admins のメンバーシップが必要なのは、ドメイン内のすべてのコンピューターに高い権限が要る「非常時」と、ドメイン全体の変更のときだけ
- Enterprise Admins は日常的にはメンバー 0 人。フォレストの構築や、フォレスト間の信頼の設定のときだけ一時的に追加する
- 特権アカウントで、それより権限の低いシステム(メンバーサーバーや PC)にログオンしない
- Domain Admins のメンバーや属性が変わったら警告が出るように監査を設定する
なぜ Domain Admins に 50 人は危ないのか
理由は 2 つあります。
侵害の入口が 50 か所になる。50 人のうち 1 人の特権の資格情報が盗まれれば、攻撃者がドメイン全体を掌握する足がかりになります。しかも Domain Admins のアカウントで一般の PC にログオンすると、その PC に認証情報の痕跡が残り、PC が侵害されたときにそこから持ち出されます。Microsoft が「特権アカウントで権限の低いシステムにログオンしない」と書いているのはこのためです。
誤操作が全体に及ぶ。プリンタードライバーを入れるだけの担当者でも、Domain Admins であればグループポリシーやスキーマに触れます。権限が仕事の範囲を超えていると、ミスを止める仕組みがありません。
作業ごとに権限を渡す(委任)
漫画の例で言えば、プリンターの管理に Domain Admins は要りません。やりたい作業に対して、その範囲だけを渡す方法があります。
| やりたい作業 | ありがちな付与 | 推奨する渡し方 |
|---|---|---|
| 部署のユーザーのパスワードリセット | Domain Admins | その部署の OU に「パスワードのリセット」だけを委任 |
| 部署の新しい PC をドメインに参加させる | Domain Admins | その部署の OU に「コンピューター オブジェクトの作成」を委任 |
| プリンターの管理 | Domain Admins | 対象のプリント サーバーに限定した管理権限(そのサーバーのローカル グループや、プリンターの管理アクセス許可) |
| バックアップの取得と復元 | Domain Admins | 対象サーバーのローカル権限か、バックアップ製品の役割で範囲を限定する |
| ドメイン全体の設定変更 | 常駐の Domain Admins | 作業のときだけ Domain Admins に追加し、終わったら外す |
階層で分ける(Tier モデル)
委任で作業ごとの権限を絞ったら、次は「どの層の資格情報を、どの層で使ってよいか」を決めます。Microsoft が Active Directory 向けに示してきた Tier モデルは、守る対象を 3 つの層に分け、上の層の資格情報を下の層で使わせない考え方です。
| 層 | 守る対象 | 管理する人 | ルール |
|---|---|---|---|
| Tier 0 | ドメイン コントローラー、AD、認証基盤 | ごく少数の専任 | 専用の管理者アカウントと専用端末(PAW)。他の層にログオンしない |
| Tier 1 | メンバーサーバー、業務アプリ | サーバー管理者 | Tier 0 の資格情報を使わない。Tier 0 の設定に触れない |
| Tier 2 | クライアント PC | ヘルプデスク、PC 管理者 | サーバーには触れない |
実装は、層ごとの専用の管理者アカウントとグループ(例えば Tier0-Admins、Tier1-ServerAdmins、Tier2-WorkstationAdmins)を作るところから始めます。そのうえで、グループポリシーのユーザー権利の割り当てで、各層の管理アカウントが下の層の端末やサーバーにログオンできないようにします。ログオン権利には対話型、リモート デスクトップ、ネットワーク経由、サービスとしてのログオン、バッチ ジョブの 5 種類があり、アカウントの用途と管理対象に応じてどれを拒否するかを決めます。5 種類を一律に拒否すると、管理アカウントが正規の管理サーバーに入れなくなるので、PAW や管理サーバーへの経路は別に整理します。さらに、OU への委任の範囲も層に合わせて設計します。
最上位の作業は専用端末から(PAW)
Tier 0 の管理者は、作業用の端末も分けます。これが特権アクセス ワークステーション(PAW)です。
PAW は、アカウントが侵害されると組織に重大な影響が出る役割のための、最も厳しい端末構成です。狙いは、管理者の資格情報を守ること、端末の攻撃面を減らすこと、管理の経路を日常業務から分けることの 3 つです。その中心が、フィッシングの経路であるメールと Web 閲覧を管理用の端末から切り離すことで、メールや Web は別のアカウントと別の端末で使います。
| 端末の段階 | 一般のアプリと Web 閲覧 | 実行できるアプリ | その他 |
|---|---|---|---|
| Enterprise(一般業務) | 可 | 制限なし | マルウェア対策と EDR が必須 |
| Specialized(専門業務) | 可 | 管理者が入れたアプリだけ | 利用者は自分で端末を管理できない |
| Privileged(PAW) | 不可 | アプリ制御で厳格に限定 | ディスクは BitLocker で暗号化。Web は許可リスト以外を既定で拒否 |
今週できること
- 1Domain Admins と Enterprise Admins のメンバーを書き出す(7.2.3 の監査スクリプトで取れます)
- 2日常業務に使っているアカウントを外す。管理者には通常用と管理用の 2 つのアカウントを持たせる
- 3外した人の作業を、OU への権限の委任、対象サーバーのローカル権限、管理製品の役割のどれかで置き換える
- 4層ごとの管理者グループを作り、層をまたぐログオンをグループポリシーで禁止する
- 5Tier 0 の管理者に PAW を用意する
7.2 監視とログ
7.2.1 認証ログの取得と分析
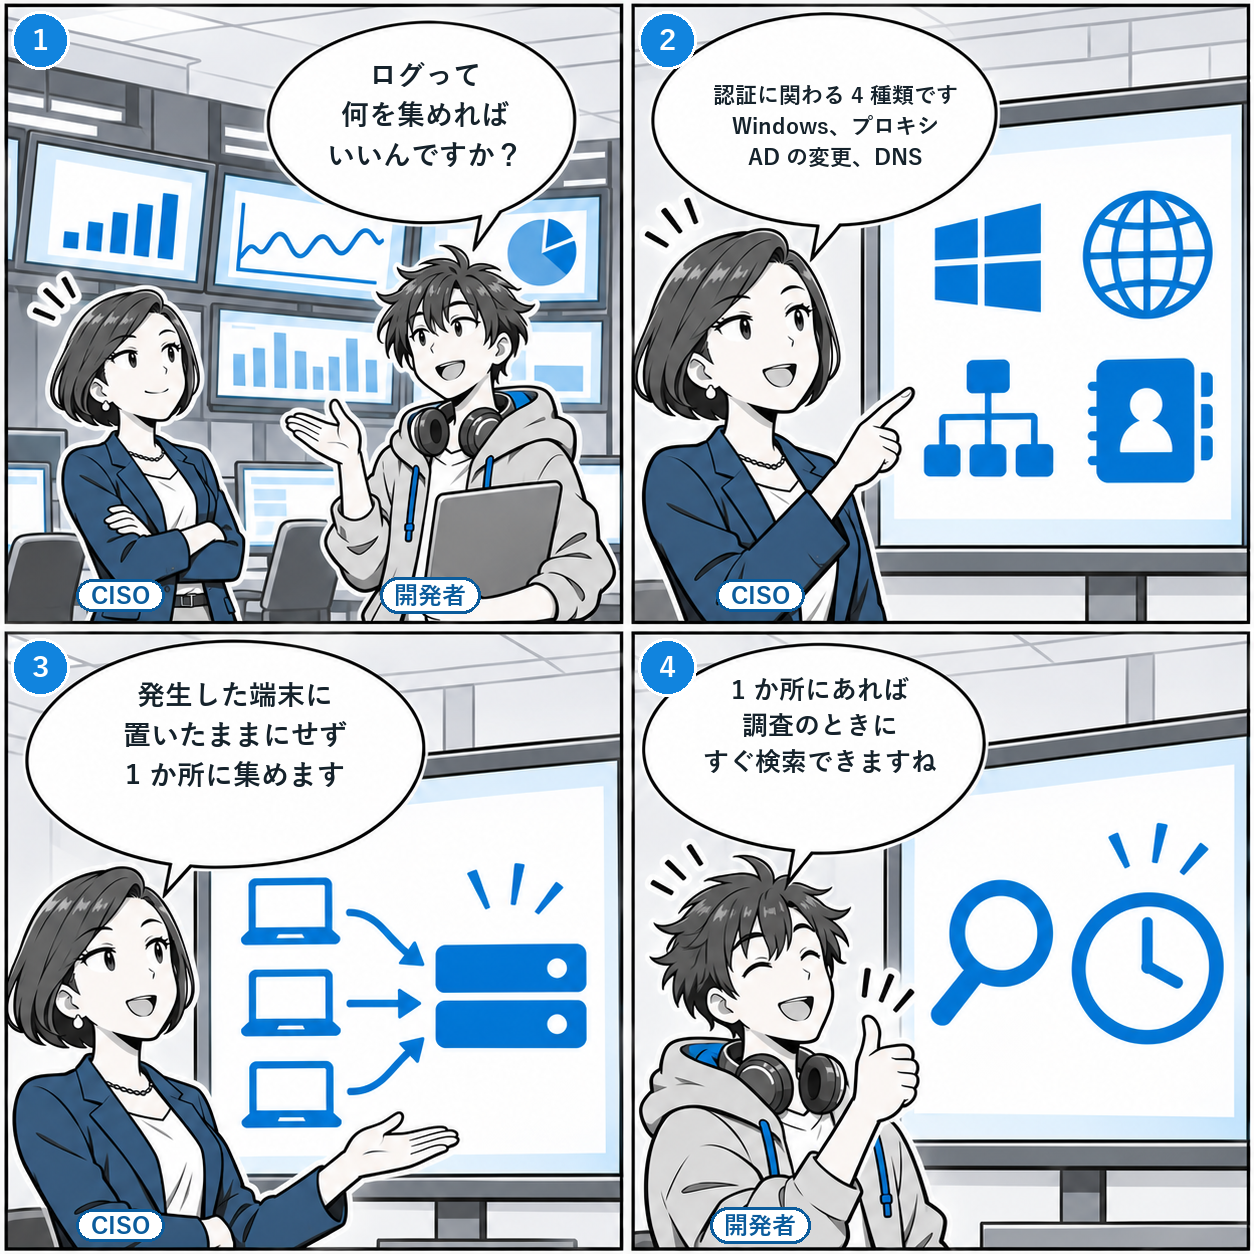
- 開発者「ログって何を集めればいいんですか?」
- CISO「認証に関わる 4 種類です。Windows、プロキシ、AD の変更、DNS」
- CISO「発生した端末に置いたままにせず、1 か所に集めます」
- 開発者「1 か所にあれば、調査のときにすぐ検索できますね」
ここまでの節は「入口を固める」話でした。ここからは「入られたことに気づく」話です。
気づくために要るのは、認証に関わる出来事を漏れなく記録し、1 か所に集め、人が読める形にしておくことです。Active Directory の環境では、次の 4 種類が土台になります。
| ログ | どこで取れるか | 何が分かるか | 代表的な項目 |
|---|---|---|---|
| Windows セキュリティ ログ | ドメイン コントローラー、各サーバー、PC | 誰が、いつ、どこから、どの方法でログオンしたか。失敗とロックアウト | イベント ID 4624 / 4625 / 4672 / 4740 |
| プロキシのアクセス ログ | プロキシ サーバー | 誰が、どの外部サイトに、どれだけの量を送受信したか。認証要求(407)の頻度 | ユーザー名、宛先、日時、バイト数、状態コード |
| Active Directory の変更 | ドメイン コントローラー | ユーザーやグループの作成と削除、グループ メンバーの追加、パスワードの変更 | グループへの追加はイベント ID 4728 / 4732 / 4756 |
| DNS の問い合わせ | DNS サーバー | マルウェアが使う名前への問い合わせ、存在しない名前(NXDOMAIN)の急増 | 問い合わせ元、名前、応答コード |
- 4624 ログオン成功。ログオンの種類(Logon Type)で、対話型(2)、ネットワーク経由(3)、リモート デスクトップ(10)などを区別できる
- 4625 ログオン失敗。総当たりやパスワード スプレーの最初の兆候
- 4672 特権付きのログオン。管理者相当の権限を持つセッションが作られたとき。SYSTEM のログオンでも出るので、除外条件を付けて集める
- 4740 アカウントのロックアウト。失敗が閾値を超えた印
集め方。Windows Event Forwarding
ログは発生した機に置いたままでは役に立ちません。侵害された機のログは消されるからです。Windows には追加の製品なしでログを 1 か所に送る仕組みがあり、Windows Event Forwarding(WEF)と呼びます。
設定の要点は 2 つです。コレクター側で収集サービスを構成し、送る側で Windows リモート管理を有効にします。どちらも 1 行のコマンドです。
# コレクター(集める側)で管理者として実行
wecutil qc /q
winrm qc -q

# ソース(送る側)の各機で。グループポリシーで一括設定もできる
winrm qc -q
ここまでは初期化で、これだけではイベントは流れません。転送を始めるには、コレクターで「ソース起点」のサブスクリプションを作り、送る側にはコレクターの場所(SubscriptionManager)をグループポリシーで配り、送る側で Security ログを読み取れる権限と監査ポリシーを確認し、コレクターの「転送されたイベント」ログに届くことを確かめます。
サブスクリプションの中でどのイベントを集めるかは XPath で指定します。例えば、ログオンの成功と失敗とロックアウトだけを集めるなら次の形です。
<QueryList>
  <Query Id="0" Path="Security">
    <Select Path="Security">
      *[System[(EventID=4624 or EventID=4625 or EventID=4740)]]
    </Select>
  </Query>
</QueryList>
# コレクターで、作ったサブスクリプションの一覧と状態を確かめる
wecutil es
wecutil gr "サブスクリプション名" # 各ソースの接続状態と最終の到着時刻が出る読み方。深夜のログオンを拾う
集めたログから異常を拾う最初の一歩は、単純な条件で十分です。例えば「この 24 時間で、6 時前または 22 時以降に成功した対話型のログオン」です。
# 直近 24 時間の、深夜・早朝の対話型ログオン(LogonType 2 と 10)を一覧にする
New-Item -ItemType Directory -Path 'C:\\audit' -Force | Out-Null
$since = (Get-Date).AddDays(-1)
$hits = Get-WinEvent -FilterHashtable @{ LogName = 'Security'; ID = 4624; StartTime = $since } |
  Where-Object {
    $lt = $_.Properties[8].Value
    ($lt -eq 2 -or $lt -eq 10) -and ($_.TimeCreated.Hour -lt 6 -or $_.TimeCreated.Hour -ge 22)
  } |
  Select-Object TimeCreated,
    @{ N = 'User';        E = { $_.Properties[5].Value } },
    @{ N = 'Domain';      E = { $_.Properties[6].Value } },
    @{ N = 'LogonType';   E = { $_.Properties[8].Value } },
    @{ N = 'Workstation'; E = { $_.Properties[11].Value } }

$hits | Format-Table -AutoSize
$hits | Export-Csv -Path "C:\\audit\\night-logons-$(Get-Date -Format yyyyMMdd).csv" -NoTypeInformation -Encoding UTF8Send-MailMessage ではなく、チケット システムやチャットの Webhook に送るのが現在の推奨です。Send-MailMessage は Microsoft が非推奨(obsolete)としており、SMTP への安全な接続を保証しません。7.2.2 異常なアクセスパターンの検出
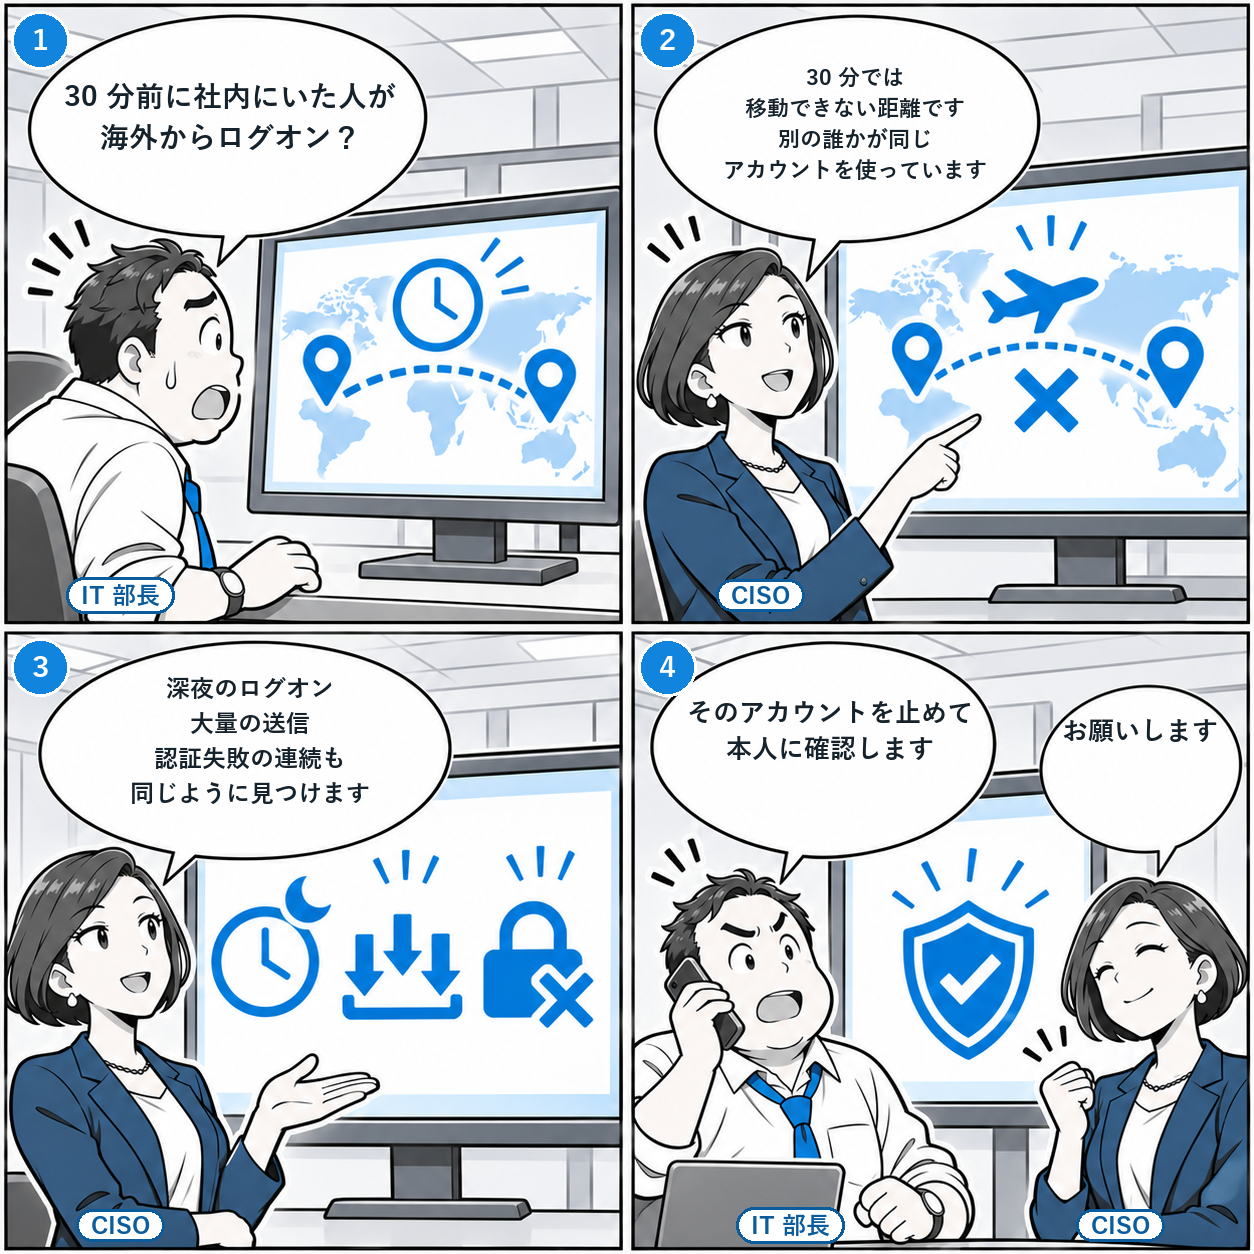
- IT 部長「30 分前に社内にいた人が海外からログオン?」
- CISO「30 分では移動できない距離です。別の誰かが同じアカウントを使っています」
- CISO「深夜のログオン、大量の送信、認証失敗の連続も同じように見つけます」
- IT 部長「そのアカウントを止めて、本人に確認します」
- CISO「お願いします」
ログを集めたら、次は「いつもと違う」を見つける番です。
そのためには、まず「いつも」を知らなければなりません。誰が、どの時間帯に、どの端末から、どのシステムを使うか。これをベースラインと呼びます。ベースラインは人や部署ごとに違うので、全社一律のしきい値では拾えないものがあります。
| 見るもの | ベースラインの例 | 異常の例 | 主な情報源 |
|---|---|---|---|
| 時間帯 | 平日の業務時間に対話型でログオン | 深夜や休日の対話型ログオン | セキュリティ ログ 4624 |
| 場所と端末 | 決まった端末、社内ネットワーク、決まった VPN の出口 | 見慣れない端末、海外の IP、短時間に離れた 2 か所 | セキュリティ ログ、VPN のログ |
| 使うシステム | 役割に対応したサーバーだけ | 役割と無関係なサーバーへのネットワーク ログオン(Logon Type 3) | セキュリティ ログ 4624、4672 |
| 通信量 | 日々の送受信量の分布 | 短時間の大量ダウンロードや送信 | プロキシのアクセス ログ |
| 認証の失敗 | 打ち間違い程度の失敗 | 多数のユーザーに対する少数ずつの失敗(パスワード スプレー)、1 ユーザーへの連続失敗 | セキュリティ ログ 4625 / 4740、プロキシの認証結果ログ(407 の多発は補助的な兆候) |
ありえない移動
いちばん分かりやすい異常は「ありえない移動」です。Microsoft Defender for Cloud Apps はこれを、地理的に離れた 2 か所からの活動が、その間を移動するのにかかる時間より短い間隔で記録されたとき、別の人が同じ資格情報を使っている印として検出する、と定義しています。
考え方は単純で、2 つのログオンの地点間の距離と時間差から速度を出し、現実的な上限を超えていれば警告します。地点は IP アドレスから国や地域の単位で求めます。自前で実装する場合、社内のログオンは送信元が私設アドレスで地理情報に変換できないので、「社内ネットワーク」を 1 つの地点として扱い、VPN のログオンは VPN の接続ログにある接続元の IP を使います。認証ログと VPN ログをユーザー名と時刻で突き合わせる作業が要ります。
プロキシのログで見つけるもの
このシリーズの環境では、外部の生成 AI への通信はすべてプロキシを通ります。つまりプロキシのログは「誰が外に何を送ったか」の記録そのものです。SQL で集計できる形に取り込んであれば、次の 3 つの問い合わせが出発点になります(MySQL 8.0 の構文で書いています)。
-- 1. 直近 1 時間に送受信の合計が 1 GiB を超えたユーザー(bytes は送受信の合計の列とする)
SELECT username, SUM(bytes) AS total_bytes, COUNT(*) AS requests
FROM proxy_logs
WHERE ts > NOW() - INTERVAL 1 HOUR
GROUP BY username
HAVING SUM(bytes) > 1073741824;

-- 2. 許可リストに無い宛先への接続(多い順)。NOT IN は許可リストに NULL があると空になるので NOT EXISTS で書く
SELECT p.username, p.dst_host, COUNT(*) AS cnt
FROM proxy_logs AS p
WHERE NOT EXISTS (
  SELECT 1 FROM allowed_domains AS a WHERE a.domain = p.dst_host
)
GROUP BY p.username, p.dst_host
ORDER BY cnt DESC;

-- 3. 直近 10 分で 407 応答が 10 回を超えたユーザー(407 = Proxy Authentication Required)
SELECT username, COUNT(*) AS challenges
FROM proxy_logs
WHERE status_code = 407
  AND ts > NOW() - INTERVAL 10 MINUTE
GROUP BY username
HAVING COUNT(*) > 10;
3 つめの 407 は、RFC 9110 で「プロキシを使うには認証が要る」と定められた応答です。認証の失敗そのものではなく、正常な認証でも最初の要求には 407 が 1 回返り、その後に資格情報を付けて通ります。だから 407 の多発は「失敗の疑い」であって確定ではなく、確定させるにはプロキシ自身の認証結果のログ(Squid なら認証ヘルパーの結果)を見ます。最初の 407 にはユーザー名が付かないことも多いので、送信元 IP や接続単位で追います。
しきい値の 1 GiB や 10 回は出発点に過ぎません。自社のベースラインを 1〜2 週間取ってから、その分布の外側に置き直してください。2 つめの宛先の照合はホスト名の完全一致なので、サブドメインを許可に含めるかは別に決めます。
proxy_logs や allowed_domains は、プロキシのアクセス ログをデータベースに取り込んだときの表の例です。Squid などの実際のログ形式と列名に合わせて読み替えてください。7.2.3 定期的な監査の実施
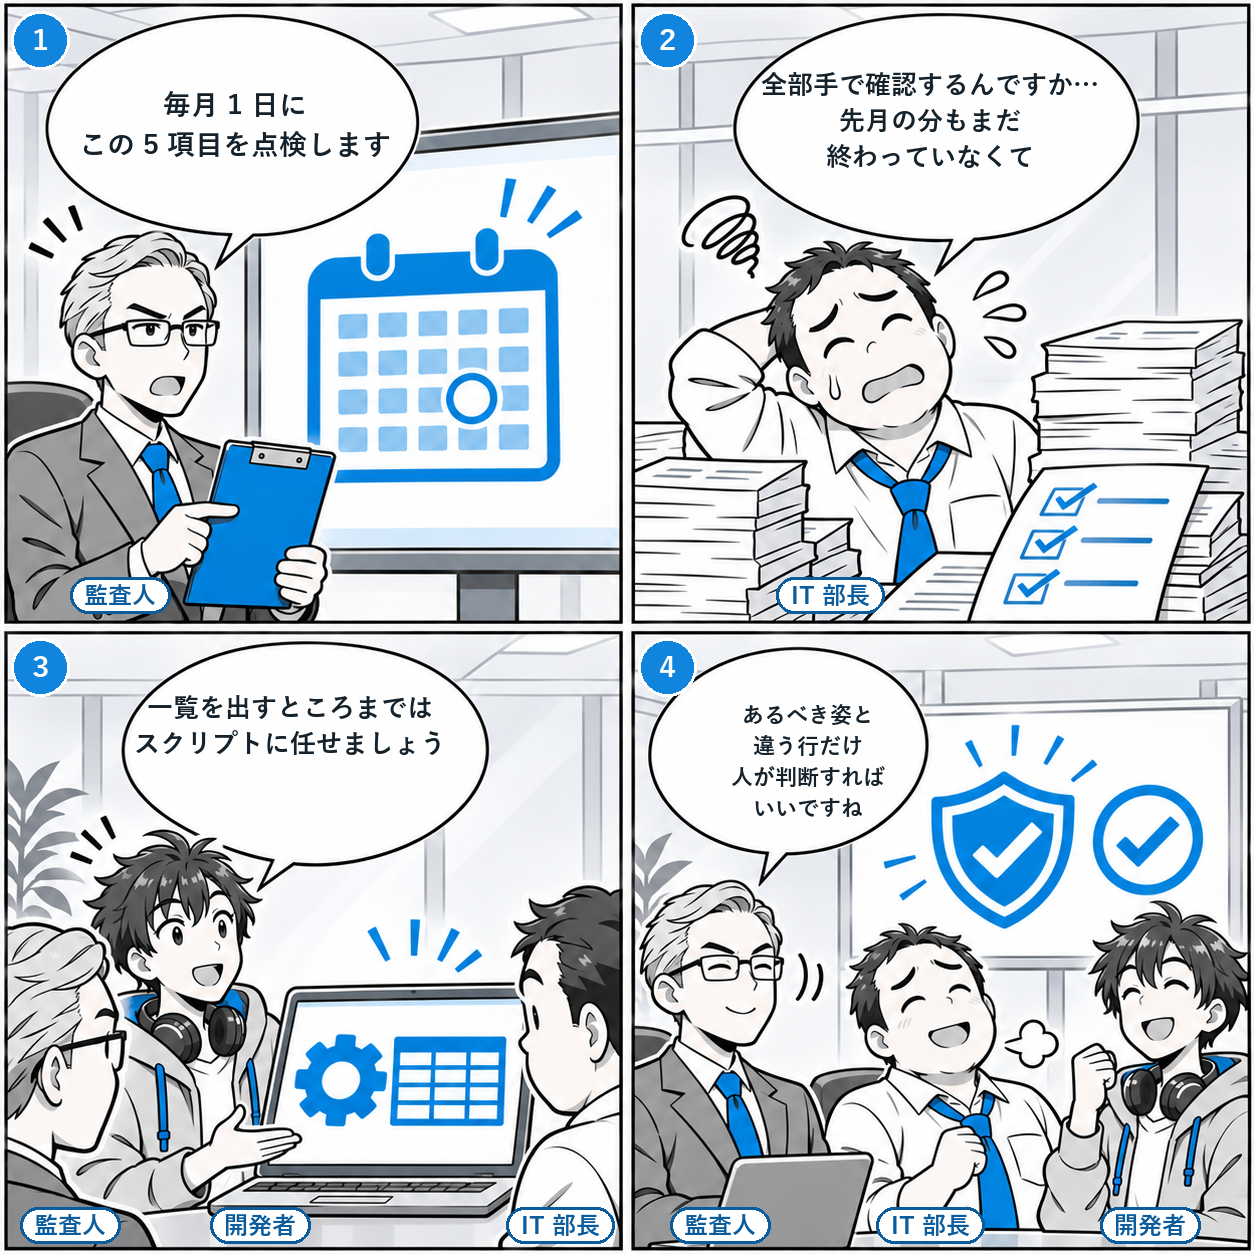
- 監査人「毎月 1 日に、この 5 項目を点検します」
- IT 部長「全部手で確認するんですか… 先月の分もまだ終わっていなくて」
- 開発者「一覧を出すところまでは、スクリプトに任せましょう」
- 監査人「あるべき姿と違う行だけ、人が判断すればいいですね」
設定は、入れた日から少しずつずれていきます。一時的に Domain Admins に入れた人がそのまま残る、退職者のアカウントが有効のまま残る、例外で無期限にしたパスワードが忘れられる。これを「設定のドリフト」と呼びます。
ドリフトを見つけて戻す基本の方法は、決まった間隔で現状を書き出し、あるべき姿と比べることです。月に 1 回、次の 5 項目を見ます。5 項目はこの記事で勧める監査項目で、7.1 で決めたことに対応させてあります。あわせて、特権グループのメンバー変更(イベント ID 4728 / 4732 / 4756)は月次を待たずに 7.2.1 の仕組みで常時監視し、月次はその取りこぼしを拾う位置づけにします。
| 項目 | 見ること | あるべき姿(7.1 で決めたこと) |
|---|---|---|
| 1. 特権アカウント | Domain Admins、Enterprise Admins、Schema Admins のメンバーと最終ログオン | Enterprise Admins は 0 人。Domain Admins は非常時用の少数だけ。日常業務のアカウントは入っていない |
| 2. パスワード ポリシー | ドメインのポリシーと、細かい設定のパスワード ポリシー(PSO)の内容 | 7.1.2 で決めた長さと有効期間のまま。知らない例外が無い |
| 3. 休眠アカウント | 90 日以上ログオンのない有効なユーザー | 退職者は無効化されている。長期不在は把握済み |
| 4. サービス アカウント | パスワード無期限のアカウントと、その権限 | 可能なものは gMSA に移行済み。残りは理由が記録されている |
| 5. ログの設定 | 監査ポリシー、WEF の購読状態、保管先の空き容量 | 7.2.1 のイベントが全機から届いている。欠けている機が無い |
手作業で続かないので、書き出しは自動にする
5 項目を毎月手で確認するのは続きません。一覧を出すところまではスクリプトに任せ、人は「あるべき姿と違う行」の判断だけをします。次のスクリプトは、ドメイン コントローラーか RSAT を入れた管理用端末で実行し、項目 1〜4 の一覧と、項目 2 のポリシーの現在値を CSV に書き出します。項目 5(ログの設定)は 7.2.1 の wecutil gr と監査ポリシーの確認で見ます。
# AD 月次監査。一覧を CSV に書き出す(ActiveDirectory モジュールが要る)
Import-Module ActiveDirectory
$stamp  = Get-Date -Format yyyyMM
$outDir = "C:\\audit\\$stamp"
New-Item -ItemType Directory -Path $outDir -Force | Out-Null

# 1. 特権グループのメンバー。直接のメンバー(入れ子のグループも行として出る)と、入れ子を展開した実効メンバーを
#    同じ 7 列で持つ(Export-Csv は列構造が揃っていないと正しく追記できない)
$rows = foreach ($g in 'Domain Admins', 'Enterprise Admins', 'Schema Admins') {
  Get-ADGroupMember -Identity $g |
    Select-Object @{ N = 'Group'; E = { $g } }, @{ N = 'Kind'; E = { 'direct' } },
      objectClass, SamAccountName, Name,
      @{ N = 'Enabled'; E = { $null } }, @{ N = 'LastLogonDate'; E = { $null } }
  Get-ADGroupMember -Identity $g -Recursive |
    Where-Object { $_.objectClass -eq 'user' } |
    Get-ADUser -Properties LastLogonDate, Enabled |
    Select-Object @{ N = 'Group'; E = { $g } }, @{ N = 'Kind'; E = { 'effective' } },
      objectClass, SamAccountName, Name, Enabled, LastLogonDate
}
$rows | Export-Csv -Path "$outDir\\privileged.csv" -NoTypeInformation -Encoding UTF8

# 2. ドメインのパスワード ポリシーと、細かい設定のパスワード ポリシー(PSO)の現在値
Get-ADDefaultDomainPasswordPolicy |
  Export-Csv -Path "$outDir\\domain-password-policy.csv" -NoTypeInformation -Encoding UTF8
Get-ADFineGrainedPasswordPolicy -Filter * |
  Select-Object Name, Precedence, MinPasswordLength, MaxPasswordAge, ComplexityEnabled,
    @{ N = 'AppliesTo'; E = { ($_.AppliesTo | ForEach-Object { $_.ToString() }) -join '; ' } } |
  Export-Csv -Path "$outDir\\fine-grained-policy.csv" -NoTypeInformation -Encoding UTF8

# 3. 90 日以上ログオンのない有効なユーザー。LastLogonDate が空(記録なし)の行は別に見られるよう残す
$cutoff = (Get-Date).AddDays(-90)
Get-ADUser -Filter 'Enabled -eq $true' -Properties LastLogonDate |
  Where-Object { $null -eq $_.LastLogonDate -or $_.LastLogonDate -lt $cutoff } |
  Select-Object SamAccountName, Name, LastLogonDate |
  Export-Csv -Path "$outDir\\inactive-90d.csv" -NoTypeInformation -Encoding UTF8

# 4. パスワード無期限の有効なユーザー
Get-ADUser -Filter 'PasswordNeverExpires -eq $true -and Enabled -eq $true' -Properties PasswordLastSet |
  Select-Object SamAccountName, Name, PasswordLastSet |
  Export-Csv -Path "$outDir\\password-never-expires.csv" -NoTypeInformation -Encoding UTF8

# 5. 過去 30 日に作られたユーザー
Get-ADUser -Filter * -Properties whenCreated |
  Where-Object { $_.whenCreated -gt (Get-Date).AddDays(-30) } |
  Select-Object SamAccountName, Name, whenCreated |
  Export-Csv -Path "$outDir\\created-30d.csv" -NoTypeInformation -Encoding UTF8

Get-ChildItem $outDir | Select-Object Name, Length
LastLogonDate は属性 lastLogonTimestamp から作られます。この属性はログオンのたびに更新されるのではなく、前回の値が msDS-LogonTimeSyncInterval より古いときだけ更新されます(最初の更新間隔は 14 日からランダムな分を引いた値)。「90 日以上」のような粗い判定には十分ですが、日単位の判定には向きません。空の行は「一度もログオンしていない」とは限らないので、作成日と合わせて見ます。正確な最終ログオンが要るときは、各ドメイン コントローラーの lastLogon を集めて最大値を取ります。サービス アカウントの用途と権限は、パスワード無期限の一覧だけでは分かりません。サービスの設定(どのサーバーのどのサービスがそのアカウントで動いているか)と、OU やサーバーに委任された権限の情報を突き合わせて確認します。
書き出した CSV は、前月のものと差分を取り、差分の 1 行ごとに「承認済みの変更か」「誰が是正するか」を記録して初めて監査になります。一覧を作って終わりにしないことが、続ける上でいちばん大事です。
ログをどれだけ、どう残すか
監査の土台はログの保管です。保管期間は、業種や取引先との契約で求められる規制で決まるので、まず自社に適用される規制を法務や監査部門と確認し、その年数と根拠を社内規程に書きます。「とりあえず 1 年」のような根拠の無い期間は、いざ求められたときに短すぎるか、無駄に長いかのどちらかになります。
期間が決まったら、残し方の要件は規制に関係なく共通です。
| 要件 | 何のために | 実現の例 |
|---|---|---|
| 改ざんできない | 侵害者がログを消したり書き換えたりするのを防ぐ | 書き込み専用(WORM)のストレージ。圧縮後に確定したログ ファイルのハッシュを別のジョブで計算し、改ざん耐性のある保管先に記録する |
| 検索できる | 調査のときに、期間とユーザーで数分で絞り込める | SIEM か、時系列で索引付けした保管。圧縮は検索できる形式で |
| 欠けていないと言える | 「この期間のログは無い」が起きないようにする | 各機からの到着を日次で確認し、止まった機を警告する |
| 読める人を絞る | ログ自体に個人の行動と、7.1.1 のような資格情報が含まれ得る | 保管先の閲覧権限を監査担当に限定し、閲覧も記録する |
Linux のログ サーバーに集約している場合、世代管理と圧縮は logrotate に任せます。改ざん検知のハッシュは logrotate の中で取るのではなく、圧縮が終わって中身が確定したファイルを対象に別のジョブで計算し、ログ サーバーとは別の、書き換えられない保管先に記録します。同じサーバーの通常のファイルにハッシュを置くと、侵害者がログとハッシュを両方書き換えられるからです。
# /etc/logrotate.d/security-logs(世代管理と圧縮だけを担当させる)
/var/log/security/*.log {
    daily
    # rotate は世代数であり、保管日数ではない
    rotate 400
    compress
    delaycompress
    missingok
    notifempty
    create 0600 root root
}
rotate はローテーションの回数で、保管日数ではありません。日次でも、空の日は notifempty で回らず、サーバーが止まっていた日は回数に入りません。保管期間を保証するのは、WORM ストレージやオブジェクト ストレージの保持設定のような、保管先側の仕組みです。この章のまとめ
セキュリティは「予防」「検出」「対応」の循環です。7.1 で入口を固め(予防)、7.2.1 と 7.2.2 の監視と 7.2.3 の監査でずれや異常に気づき(検出)、見つけたものを是正して方針に戻す(対応)。この 3 つが回っていれば、認証基盤は時間とともに弱くなるのではなく、強くなっていきます。
次回の第 8 回は、ここまでの内容を実際の構成例に落とします。小規模から大規模まで、AI セキュリティ ツールとどう組み合わせるかを見ていきます。